DNS Nedir? DNS Sunucuları, DNSSEC, DoH ve DoT Teknik Rehberi
DNS teknolojisinin çalışma prensibini, A, AAAA, CNAME, MX ve TXT kayıtlarını, DNS önbelleklemesini, DNSSEC güvenliğini ve DoH/DoT şifreli DNS protokollerini öğrenin. Cloudflare, Google Public DNS ve Quad9 servislerini teknik açıdan karşılaştırın.
DNS NEDİR? DNS SUNUCULARI, DNSSEC, DoH VE DoT TEKNİK REHBERİ
Alan Adı Çözümleme, DNS Kayıtları, İnternet Güvenliği ve DNS Performansı
GİRİŞ
İnternet üzerinde kullanılan web siteleri, e-posta sistemleri, bulut servisleri ve birçok ağ uygulaması alan adları üzerinden erişilebilir durumdadır.
Ancak bilgisayar ağlarında cihazlar arasındaki haberleşme IP adresleri üzerinden gerçekleştirilir.
DNS (Domain Name System), alan adları ile ilgili IP adreslerini ve diğer kaynak bilgilerini ilişkilendiren dağıtık, hiyerarşik bir isimlendirme sistemidir.
Örneğin bir kullanıcı tarayıcıya www.hdnetwork.com.tr yazdığında bilgisayar ilgili alan adına ait IP adresini bulmak için DNS çözümleme mekanizmasını kullanabilir.
DNS altyapısındaki problemler internet bağlantısı mevcut olsa bile web sitelerine, e-posta sistemlerine veya belirli ağ servislerine erişimin başarısız olmasına neden olabilir.
HD NETWORK olarak bu teknik rehberde DNS'in çalışma prensiplerini, kayıt türlerini, güvenlik mekanizmalarını ve sorun giderme yöntemlerini inceliyoruz.
1. DNS NEDİR VE NE İŞE YARAR?
DNS, internetin temel uygulama altyapılarından biridir.
Başlıca görevlerinden bazıları:
- Alan adlarının IP adreslerine çözümlenmesi.
- Alan adlarına ait posta sunucularının belirlenmesi.
- Belirli ağ hizmetlerinin bulunması.
- Alan adı yetki bilgilerinin yayınlanması.
- Çeşitli doğrulama ve politika bilgilerinin paylaşılması.
DNS yalnızca bir internet adres defteri değildir.
Dağıtık sunucular, önbellekleme mekanizmaları ve hiyerarşik isim alanından oluşan kapsamlı bir sistemdir.
DNS mimarisinin temel prensipleri IETF RFC 1034 ve RFC 1035 belgelerinde açıklanmıştır.
2. DNS ÇÖZÜMLEME NASIL ÇALIŞIR?
Bir kullanıcı web tarayıcısında alan adı açmak istediğinde aşağıdaki işlemler gerçekleşebilir.
Birinci aşama: Yerel kontrol.
İşletim sistemi veya uygulama önce önbellekte kullanılabilir bir DNS sonucu olup olmadığını kontrol edebilir.
İkinci aşama: Recursive resolver.
Yerel olarak yanıt bulunamadığında sorgu yapılandırılmış DNS çözümleyicisine yönlendirilir.
Üçüncü aşama: Hiyerarşik sorgulama.
Recursive resolver gerektiğinde root, üst seviye alan adı (TLD) ve yetkili DNS sunucularıyla iletişim kurar.
Dördüncü aşama: Yetkili yanıt.
Alan adının yetkili DNS sunucusu ilgili kayıt bilgisini döndürür.
Beşinci aşama: Önbellekleme.
Çözümleyici, yanıtı belirtilen TTL süresi ve geçerli önbellek politikaları doğrultusunda saklayabilir.
Altıncı aşama: Bağlantı.
Uygulama elde ettiği adresi kullanarak ilgili hizmete bağlantı kurmayı deneyebilir.
Bu işlem her web sayfası açılışında bütün hiyerarşi üzerinden yeniden gerçekleştirilmek zorunda değildir.
Önbellekleme DNS altyapısının önemli performans mekanizmalarından biridir.
3. RECURSIVE DNS VE AUTHORITATIVE DNS FARKI
Recursive DNS Resolver:
İstemci adına DNS sorgularını işleyen ve gerekli durumlarda diğer DNS sunucularıyla iletişim kuran çözümleyicidir.
Authoritative DNS Server:
Belirli bir DNS bölgesi (zone) için yetkili kayıt bilgilerini sağlayan sunucudur.
Örneğin bir alan adının DNS kayıtları belirli bir hosting veya DNS hizmetinde yönetiliyorsa bu hizmetin yetkili ad sunucuları ilgili kayıtları yayınlayabilir.
Recursive resolver ise kullanıcının sorgusunu çözümlemek amacıyla bu yetkili sunuculara ulaşabilir.
Bu iki hizmetin işlevleri farklıdır.
4. DNS KAYIT TÜRLERİ NELERDİR?
DNS altyapısında farklı kaynak kayıtları (Resource Records) kullanılır.
A KAYDI
Alan adını bir IPv4 adresiyle ilişkilendirir.
Örnek:
www.ornek.com → 192.0.2.10
Bu IP adresi teknik dokümantasyon amaçlı ayrılmış örnek adrestir.
AAAA KAYDI
Alan adını IPv6 adresiyle ilişkilendirir.
CNAME KAYDI
Bir alan adının başka bir alan adına takma ad (alias) olarak tanımlanmasını sağlar.
Örneğin:
blog.ornek.com → uygulama.ornek.net
CNAME kaydı aynı isimde başka DNS kayıtlarıyla birlikte kullanılmasına ilişkin önemli kısıtlamalara sahiptir.
MX KAYDI
Alan adına gelen e-postaların hangi posta sunucularına yönlendirileceğini belirtir.
TXT KAYDI
Metin biçimindeki doğrulama ve politika bilgilerinin yayınlanmasını sağlar.
SPF, DKIM ve DMARC yapılandırmalarında belirli TXT kayıtları kullanılır.
NS KAYDI
Bir DNS bölgesinin yetkili ad sunucularını belirtir.
SOA KAYDI
DNS bölgesinin temel yönetim bilgilerini içerir.
PTR KAYDI
Genellikle ters DNS çözümlemede IP adresiyle ilişkili alan adının bulunmasında kullanılır.
CAA KAYDI
Alan adı için hangi sertifika yetkililerinin sertifika düzenlemeye yetkili olabileceğine ilişkin politika bilgisi yayınlamak için kullanılır.
SRV KAYDI
Belirli hizmetlerin sunucu ve port bilgilerinin bulunmasında kullanılır.
5. DNS TTL NEDİR?
TTL (Time To Live), bir DNS kayıt yanıtının önbellekte ne kadar süre kullanılabileceğini belirtir.
Genellikle saniye cinsinden ifade edilir.
Örneğin:
TTL = 300 saniye.
Bu değer beş dakikaya karşılık gelir.
Ancak DNS kaydının TTL değerini beş dakikaya düşürmek, internetteki bütün kullanıcıların kesinlikle beş dakika içinde yeni adrese geçeceği anlamına gelmez.
Yerel önbellekler, uygulama davranışları, eski kayıtlar ve çözümleyici politikaları sonucu etkileyebilir.
DNS değişikliklerinden önce TTL planlaması yapılması, sistem taşıma işlemlerinde yararlı olabilir.
6. DNS ÖNBELLEKLEME VE NEGATIVE CACHING
DNS önbelleklemesi sistem performansını artırmak için kullanılır.
Bir sorgunun yanıtı geçici olarak saklanırsa aynı sorgu için her seferinde yetkili DNS sunucusuna erişmek gerekmez.
DNS sistemlerinde yalnızca başarılı kayıt yanıtları değil, belirli olumsuz yanıtlar da önbelleğe alınabilir.
Örneğin NXDOMAIN, sorgulanan alan adının bulunmadığını belirten yanıttır.
Bu tür olumsuz sonuçların önbelleğe alınması Negative Caching olarak adlandırılır.
DNS değişikliği yapıldıktan sonra bazı kullanıcıların yeni kayda ulaşamamasının nedenlerinden biri eski olumlu veya olumsuz önbellek kayıtları olabilir.
7. DNSSEC NEDİR?
DNSSEC (Domain Name System Security Extensions), DNS kayıtlarının kaynağının doğrulanmasına ve veri bütünlüğünün korunmasına yardımcı olan kriptografik güvenlik mekanizmalarıdır.
DNSSEC, DNS verilerine dijital imzalar eklenmesini sağlar.
Destekleyen çözümleyiciler bu imzaları uygun güven zinciri üzerinden doğrulayabilir.
Başlıca DNSSEC kayıtları:
DNSKEY: Açık anahtar bilgilerini taşır.
DS: Üst bölge ile alt bölge arasındaki güven zinciri bağlantısında kullanılır.
RRSIG: DNS kaynak kayıt gruplarına ait dijital imzaları taşır.
NSEC veya NSEC3: Belirli DNS kayıtlarının mevcut olmadığının doğrulanmasına yardımcı olan mekanizmalarda kullanılır.
ÖNEMLİ:
DNSSEC, DNS sorgularını otomatik olarak şifrelemez.
Temel olarak veri kaynağı doğrulaması ve veri bütünlüğü sağlar.
Ayrıca yanlış yapılandırılmış DNSSEC ve DS kayıtları alan adlarının çözümlenmesini engelleyebilir.
Bu nedenle DNSSEC geçişlerinde DNS hizmetiyle alan adı kayıt operatörünün yapılandırmaları uyumlu olmalıdır.
8. DNS OVER HTTPS (DoH) NEDİR?
DNS over HTTPS, DNS sorgularının HTTPS bağlantıları üzerinden gönderilmesini sağlayan protokoldür.
IETF RFC 8484 standardında tanımlanmıştır.
DoH, DNS istemcisi ile ilgili DoH çözümleyicisi arasındaki iletişimin TLS üzerinden korunmasına yardımcı olur.
Bu yöntem ağ üzerindeki belirli dinleme ve müdahale risklerini azaltabilir.
Ancak DoH kullanılması ziyaret edilen web sitelerinin tamamının gizlendiği anlamına gelmez.
Hedef IP adresleri, bağlantı meta verileri ve farklı ağ katmanlarındaki bilgiler bazı koşullarda gözlemlenebilir.
Ayrıca kullanılan DNS hizmeti sağlayıcısı sorgu bilgilerini işleyebilir.
Bu nedenle şifreli DNS seçimi yapılırken hizmet sağlayıcısının gizlilik politikaları ve güven modeli de değerlendirilmelidir.
9. DNS OVER TLS (DoT) NEDİR?
DNS over TLS, DNS istemcisi ile çözümleyici arasındaki iletişimi TLS üzerinden koruyan mekanizmadır.
IETF RFC 7858 belgesinde açıklanmıştır.
Yaygın olarak TCP 853 portunu kullanır.
DoT ve DoH arasındaki temel farklardan biri taşıma yöntemidir.
DoT:
DNS iletişimini TLS bağlantısı üzerinden taşır.
DoH:
DNS sorgularını HTTPS protokolü üzerinden gerçekleştirir.
Her iki teknoloji de uygun biçimde uygulandığında DNS istemcisi ile çözümleyicisi arasındaki bağlantı gizliliğini artırabilir.
Ancak DNSSEC'in sağladığı kaynak doğrulama işleviyle DoH/DoT tarafından sağlanan bağlantı şifrelemesi farklı güvenlik özellikleridir.
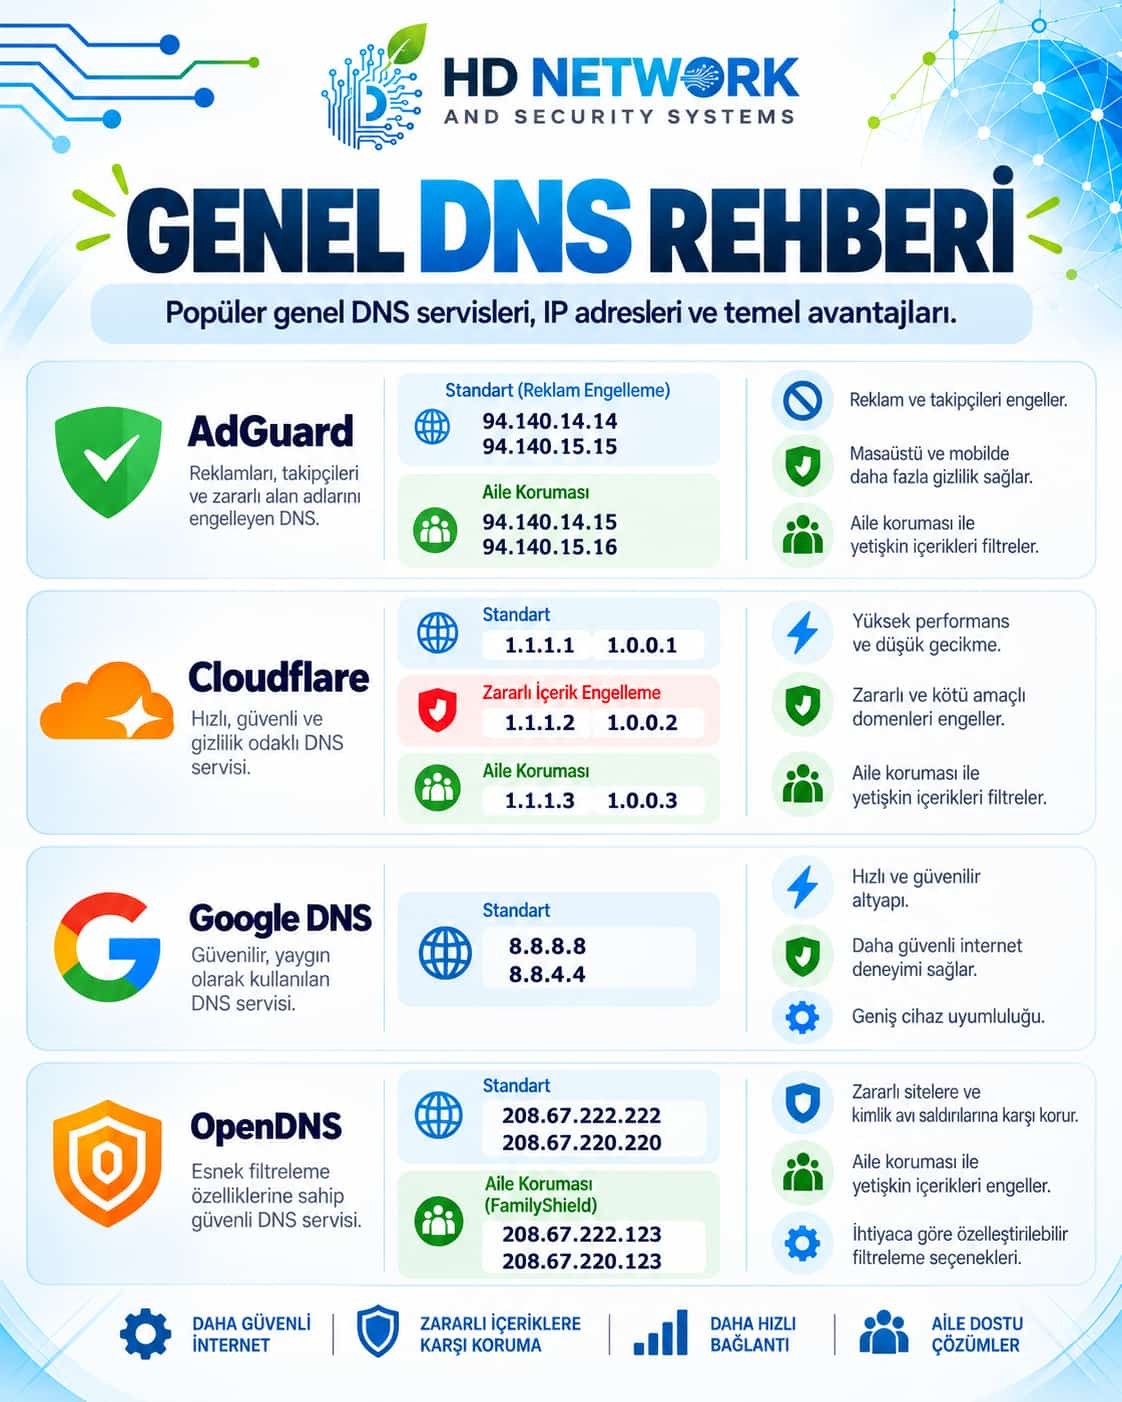
10. CLOUDFLARE PUBLIC DNS
Cloudflare, herkese açık DNS çözümleme hizmetleri sunar.
Yaygın kullanılan IPv4 adresleri:
1.1.1.1
1.0.0.1
Cloudflare'ın farklı filtreleme seçenekleri bulunan DNS hizmetleri de vardır.
Bu nedenle kullanılan DNS adresinin hangi güvenlik veya içerik politikalarına sahip olduğu kontrol edilmelidir.
Bir DNS servisinin düşük gecikme sunması, her internet bağlantısında en hızlı seçenek olduğu anlamına gelmez.
Gerçek performans internet servis sağlayıcısına, ağ gecikmesine, DNS önbelleklemesine ve kullanıcının bulunduğu konuma bağlıdır.
11. GOOGLE PUBLIC DNS
Google Public DNS, Google tarafından sunulan genel DNS çözümleme hizmetidir.
Yaygın IPv4 adresleri:
8.8.8.8
8.8.4.4
Bu servis, DNS çözümleme ve desteklenen DNS güvenlik mekanizmaları için kullanılabilir.
Ancak Google Public DNS'i kullanmak tek başına internet bağlantısının fiziksel hızını artırmaz.
DNS performansındaki değişiklikler, özellikle ilk alan adı çözümleme süresini etkileyebilir.
Dosya indirme hızı ve sürekli video akışı performansı daha çok bağlantı kapasitesi, sunucu özellikleri, yönlendirme ve ağ yoğunluğu gibi değişkenlere bağlıdır.
12. QUAD9 DNS
Quad9, herkese açık DNS çözümleme hizmetleri sunan bir kuruluştur.
Yaygın korumalı DNS adreslerinden biri:
9.9.9.9
Quad9'un belirli hizmet profilleri tehdit istihbaratına dayalı alan adı engelleme mekanizmaları içerir.
Bu özellik bazı zararlı alan adlarına erişim riskinin azaltılmasına yardımcı olabilir.
Ancak DNS tabanlı tehdit engelleme bütün kötü amaçlı bağlantıları veya siber saldırıları engelleyemez.
Ayrıca filtreleme nedeniyle bazı erişimler engellenebilir.
Kurumsal ağlarda kullanılan DNS politikasının işletmenin güvenlik ihtiyaçlarıyla uyumlu olması gerekir.
13. HANGİ DNS DAHA HIZLIDIR?
DNS sunucularının performansı aşağıdaki değişkenlerden etkilenebilir:
- Ağ gecikmesi
- Çözümleyici sunucunun kapasitesi
- DNS önbellek isabet oranı
- ISP yönlendirme politikaları
- Şifreli DNS kullanımı
- Sorgulanan alan adının özellikleri
- Yerel ağ yapılandırması
Bu nedenle tek bir DNS servisinin bütün kullanıcılar için en hızlı olduğunu söylemek teknik açıdan doğru değildir.
Doğru karşılaştırma için aynı ağ üzerinde çok sayıda sorgu yapılmalı; önbellek etkisi, yanıt süresi ve hata oranları değerlendirilmelidir.
Ayrıca kurumsal ağlarda şirket içi alan adları veya Active Directory DNS hizmeti kullanılıyorsa harici DNS adreslerini doğrudan istemcilere vermek bazı iç ağ işlevlerini bozabilir.
14. DNS SORUNLARI NASIL TESPİT EDİLİR?
DNS problemi yaşandığında önce sorunun gerçekten DNS kaynaklı olup olmadığı belirlenmelidir.
Örneğin bir kullanıcı IP adresine erişebiliyor ancak alan adı üzerinden ilgili hizmete ulaşamıyorsa DNS çözümleme hatası ihtimali değerlendirilebilir.
WINDOWS DNS KONTROLÜ
Komut İstemi üzerinden:
nslookup example.com
Bu komut alan adının nasıl çözümlendiğini gösterir.
Windows DNS önbelleğini temizlemek için:
ipconfig /flushdns
PowerShell üzerinden:
Resolve-DnsName example.com
komutu kullanılabilir.
LINUX SİSTEMLERİNDE
Uygun araçların kurulu olduğu sistemlerde:
dig example.com
komutuyla DNS yanıtları incelenebilir.
Belirli bir çözümleyici test edilmek istenirse:
dig @1.1.1.1 example.com
şeklinde sorgu gönderilebilir.
Ancak bazı kurumsal ağlarda DNS sorguları güvenlik politikaları nedeniyle sınırlandırılmış veya farklı yönlendirilmiş olabilir.
15. DNS HATASI VE WEB SİTESİ ERİŞİM SORUNLARI
Bir web sitesi açılmadığında neden her zaman DNS değildir.
Başlıca olasılıklar:
- DNS kayıtlarının yanlış olması.
- Domain süresinin dolması.
- Web sunucusunun çalışmaması.
- Hosting hizmetinde kesinti.
- SSL/TLS yapılandırma hatası.
- Firewall erişim engeli.
- Yanlış IP adresine yönlendirme.
- İnternet servis sağlayıcısı problemi.
- Uygulama sunucusunda hata.
Örneğin bir OpenCart sitesi DNS üzerinden doğru IP adresine çözülse bile PHP veya veritabanı arızası nedeniyle açılamayabilir.
Bu durumda yalnızca DNS değiştirmek sorunu çözmez.
DNS, ağ bağlantısı, web sunucusu ve uygulama katmanı ayrı ayrı test edilmelidir.
16. DNS VE E-POSTA GÜVENLİĞİ
Kurumsal alan adlarında e-posta güvenliği için DNS kayıtları önemli rol oynar.
SPF:
Belirli bir alan adı adına hangi sunucuların e-posta göndermeye yetkili olabileceğini belirtmeye yardımcı olan politika mekanizmasıdır.
DKIM:
E-posta mesajlarına kriptografik imza eklenmesi ve alıcı tarafından bu imzanın doğrulanması için kullanılan yöntemdir.
DMARC:
SPF ve DKIM doğrulama sonuçlarıyla alan adı hizalamasını bir araya getirerek alıcı sistemlere politika ve raporlama bilgileri sunar.
Bu mekanizmalar e-posta sahteciliği riskini azaltmaya yardımcı olabilir.
Ancak yanlış yapılandırılmış kayıtlar meşru e-postaların da reddedilmesine neden olabilir.
17. DOMAIN TAŞIMA VE DNS DEĞİŞİKLİĞİ
Bir işletmenin web sitesi başka bir sunucuya taşınırken DNS değişikliği yapılması gerekebilir.
Örneğin bir alan adının A kaydı yeni hosting sunucusunun IP adresine yönlendirilebilir.
Bu süreçte:
- Eski DNS kayıtları yedeklenmelidir.
- Yeni sunucu hizmetleri test edilmelidir.
- TTL süreleri planlanmalıdır.
- MX ve diğer e-posta kayıtları korunmalıdır.
- DNSSEC kullanılıyorsa güven zinciri kontrol edilmelidir.
- HTTPS sertifikasının yeni sistemde çalıştığı doğrulanmalıdır.
- Eski ve yeni sunucular geçiş boyunca uygun şekilde yönetilmelidir.
Özellikle web sitesi taşınırken e-posta kayıtlarının yanlışlıkla değiştirilmesi posta teslim sorunlarına neden olabilir.
SONUÇ
DNS, internet üzerindeki alan adı çözümlemesinin temelini oluşturan dağıtık bir sistemdir.
A, AAAA, MX, CNAME, TXT ve diğer DNS kayıtları web ve e-posta servislerinin doğru çalışmasında önemli rol oynar.
DNSSEC, DNS verilerinin kaynağını ve bütünlüğünü doğrulamaya yardımcı olurken DoH ve DoT, belirli DNS iletişimlerinin şifrelenmesini sağlar.
Cloudflare, Google Public DNS ve Quad9 farklı DNS çözümleme hizmetleri sunar.
Doğru DNS seçimi yapılırken yalnızca hız değil, güvenlik, gizlilik, kurumsal ağ uyumluluğu ve hizmet sürekliliği birlikte değerlendirilmelidir.
HD NETWORK olarak İstanbul genelinde modem ve router yapılandırması, network altyapısı, kablolu ve kablosuz ağ sorunları, DNS bağlantı arızaları ve kurumsal ağ teknik servis hizmetleri sunuyoruz.
HD NETWORK – Teknolojide Güven, Altyapıda Güç.
Telefon / WhatsApp: 0505 590 46 95
Web: https://www.hdnetwork.com.tr
TEKNİK KAYNAKLAR
IETF RFC 1034 – Domain Names: Concepts and Facilities
https://www.rfc-editor.org/rfc/rfc1034
IETF RFC 1035 – Domain Names: Implementation and Specification
https://www.rfc-editor.org/rfc/rfc1035
IETF RFC 4033 – DNS Security Introduction and Requirements
https://www.rfc-editor.org/rfc/rfc4033
IETF RFC 8484 – DNS Queries over HTTPS
https://www.rfc-editor.org/rfc/rfc8484
IETF RFC 7858 – DNS over TLS
https://www.rfc-editor.org/rfc/rfc7858
Cloudflare – 1.1.1.1
https://one.one.one.one/
Google Public DNS
https://developers.google.com/speed/public-dns
Quad9
https://quad9.net/
Bu makale teknik bilgilendirme amacıyla hazırlanmıştır. Kurumsal DNS değişikliklerinde mevcut ağ ve alan adı yapılandırmaları incelenmeden işlem yapılmamalıdır.
Kurulum veya arıza için yardıma mı ihtiyacınız var?
İstanbul genelinde network, kamera, görüntülü diafon ve teknik servis çözümleri.
WhatsApp'tan Bilgi Al →
Yorumlar (0)
Henüz yorum yok. İlk yorumu siz bırakabilirsiniz.
Yorumunuzu paylaşın
Üyelik gerekmez. Yorumunuz yönetici onayından sonra yayınlanır.