Firewall Nedir? Güvenlik Duvarı Teknolojileri ve Marka Karşılaştırması
Firewall ve yeni nesil güvenlik duvarı (NGFW) teknolojilerini; Stateful Inspection, IPS, VPN, VLAN, SD-WAN ve SSL/TLS denetimi özelliklerini teknik örneklerle inceleyin. Cisco, Fortinet, Palo Alto, Sophos, Check Point ve pfSense çözümlerini karşılaştırın.
FIREWALL NEDİR? GÜVENLİK DUVARI TEKNOLOJİLERİ VE MARKA KARŞILAŞTIRMASI
Cisco, Fortinet, Palo Alto Networks, Sophos, Check Point, pfSense ve OPNsense Güvenlik Çözümlerinin Teknik İncelemesi
GİRİŞ
Dijitalleşmenin yaygınlaşmasıyla birlikte işletmelerin bilgisayar ağları, siber saldırılar karşısında korunması gereken kritik altyapılar hâline gelmiştir.
Kurumsal ağlarda bilgisayarlar, sunucular, güvenlik kameraları, IP telefonlar, veri depolama sistemleri ve kablosuz erişim noktaları aynı fiziksel altyapıyı paylaşabilir.
Bu cihazların internete bağlanması, yalnızca veri iletişimi değil, aynı zamanda güvenlik riskleri de oluşturur.
Yetkisiz erişim girişimleri, kötü amaçlı yazılımlar, ağ içi saldırılar, veri sızıntıları ve hizmet engelleme saldırıları işletmeler açısından önemli tehditlerdir.
Bu riskleri azaltmak amacıyla kullanılan temel ağ güvenliği bileşenlerinden biri Firewall, yani güvenlik duvarıdır.
Firewall sistemleri ağ trafiğini belirlenmiş güvenlik politikalarına göre denetler ve izin verilen iletişimleri geçirirken yasaklanan bağlantıları engeller.
Modern firewall cihazları ise yalnızca IP adresi ve port numarası kontrolüyle sınırlı kalmaz. Uygulama analizi, saldırı önleme, tehdit istihbaratı, kullanıcı kimliği, VPN ve gelişmiş trafik inceleme işlevleri de sunabilir.
Bu rehberde HD NETWORK olarak firewall teknolojilerini, çalışma prensiplerini, üretici çözümlerini ve profesyonel ağlarda doğru güvenlik duvarı seçiminin nasıl yapılacağını teknik açıdan inceliyoruz.
1. FIREWALL NEDİR?
Firewall, ağlar veya cihazlar arasındaki veri iletişimini tanımlanmış kurallar çerçevesinde kontrol eden donanım, yazılım ya da sanal güvenlik sistemidir.
Temel amacı farklı güven seviyelerine sahip ağlar arasındaki veri akışını düzenlemektir.
Örneğin bir işletmenin iç ağı ile internet arasına yerleştirilen firewall cihazı, kullanıcıların internete erişimlerini denetleyebilir ve dışarıdan gelen istenmeyen bağlantı girişimlerini engelleyebilir.
Ancak firewall yalnızca internet sınırında kullanılmaz.
Sunucu ağları, misafir kablosuz ağları, IP kamera sistemleri ve kurumsal kullanıcı ağları arasında da güvenlik politikaları uygulanabilir.
NIST SP 800-41 Rev.1 dokümanı, firewall teknolojilerini farklı güvenlik seviyelerindeki ağlar veya sistemler arasındaki trafik akışını denetleyen güvenlik mekanizmaları olarak ele alır.
Firewall cihazının etkili olabilmesi için doğru ağ topolojisinde konumlandırılması ve uygun erişim kurallarıyla yapılandırılması gerekir.
2. FIREWALL NASIL ÇALIŞIR?
Firewall cihazları ağ paketlerini çeşitli özelliklerine göre inceleyebilir.
Bu özellikler arasında:
- Kaynak IP adresi
- Hedef IP adresi
- Kaynak ve hedef port numaraları
- TCP, UDP ve diğer protokoller
- Bağlantı durumu
- Ağ arayüzü ve güvenlik bölgesi
- Uygulama türü
- Kullanıcı kimliği
- İçerik ve tehdit göstergeleri
bulunabilir.
Örnek bir bağlantı düşünelim:
Kaynak IP: 192.168.10.25
Hedef IP: 203.0.113.20
Protokol: TCP
Hedef Port: 443
Bu örnekte 203.0.113.20, teknik dokümantasyon için ayrılmış örnek IP adresidir.
Firewall, tanımlanan güvenlik politikalarına göre bağlantıya izin verebilir, bağlantıyı engelleyebilir veya ek incelemeye tabi tutabilir.
TCP 443 portu genellikle HTTPS bağlantılarında kullanılır.
Ancak bir bağlantının 443 numaralı portu kullanması, içeriğinin otomatik olarak güvenli olduğu anlamına gelmez.
Gelişmiş firewall sistemleri uygun lisans ve yapılandırmayla trafiği uygulama, kullanıcı ve tehdit özellikleri açısından daha ayrıntılı değerlendirebilir.
3. STATEFUL FIREWALL NEDİR?
Stateful Inspection, ağ bağlantılarının durum bilgisini takip eden güvenlik duvarı yöntemidir.
Stateful firewall yalnızca tek tek paketleri değil, paketlerin ait olduğu bağlantının durumunu da değerlendirir.
Örneğin bir bilgisayar internet üzerindeki bir web sunucusuna bağlantı başlattığında firewall bu oturum için bir durum kaydı oluşturabilir.
Bu kayıt genellikle aşağıdaki bilgileri içerir:
- Kaynak IP ve port
- Hedef IP ve port
- Protokol
- Bağlantı durumu
- Zaman aşımı bilgisi
Firewall, izin verilmiş bağlantıya ait dönüş paketlerini bu durum kaydıyla ilişkilendirerek işleyebilir.
Bu yöntem gereksiz trafik akışının sınırlandırılmasına yardımcı olur.
Ancak stateful firewall kullanılması tek başına zararlı yazılım veya uygulama katmanı saldırılarının tümünün engellendiği anlamına gelmez.
Bunun için ek güvenlik kontrolleri gerekir.
4. GELENEKSEL FIREWALL VE NGFW ARASINDAKİ FARK
Geleneksel firewall sistemlerinde güvenlik politikaları büyük ölçüde IP adresleri, port numaraları, protokoller ve bağlantı durumları üzerinden uygulanır.
Next-Generation Firewall (NGFW), bu özelliklere ilave olarak gelişmiş güvenlik işlevlerini bir araya getiren güvenlik duvarı yaklaşımıdır.
NGFW sistemlerinde ürün ve lisans kapsamına bağlı olarak şu özellikler bulunabilir:
- Application Control
- Intrusion Prevention System (IPS)
- URL Filtering
- DNS Security
- Malware Protection
- SSL/TLS Inspection
- User Identity Awareness
- VPN
- Threat Intelligence
- Centralized Logging
Örneğin geleneksel bir firewall TCP 443 bağlantısına izin verebilir.
NGFW ise aynı bağlantıda kullanılan uygulamanın türünü belirlemeye, ilgili güvenlik politikasını uygulamaya ve desteklenen koşullarda içeriği tehditlere karşı incelemeye çalışabilir.
Fakat şifreli trafiğin tamamı her zaman incelenemez.
TLS sürümleri, uygulama protokolleri, şifreleme yöntemleri ve güvenlik duvarının yetenekleri inceleme kapasitesini etkiler.
5. IDS VE IPS TEKNOLOJİLERİ
IDS (Intrusion Detection System), ağ üzerindeki şüpheli faaliyetleri tespit etmeyi amaçlayan saldırı tespit sistemidir.
IPS (Intrusion Prevention System), desteklenen koşullarda bu faaliyetleri tespit etmenin yanı sıra trafiği engelleyebilen saldırı önleme mekanizmasıdır.
IDS genellikle alarm ve gözlem odaklıdır.
IPS ise aktif engelleme politikaları uygulayabilir.
Örneğin ağ üzerinden bilinen bir yazılım açığını hedefleyen saldırı denemesi gerçekleştirildiğinde IPS, ilgili saldırı imzasını veya davranış modelini algılayarak trafiği durdurabilir.
Ancak IPS sistemlerinin etkili olabilmesi için:
- Güncel tehdit imzaları
- Uygun güvenlik politikaları
- Yeterli işlem kapasitesi
- Doğru trafik konumlandırması
- Yanlış pozitif sonuçların yönetimi
gereklidir.
Yanlış yapılandırılmış IPS politikaları meşru bağlantıların engellenmesine de neden olabilir.
6. SSL/TLS INSPECTION NEDİR?
Günümüzde internet trafiğinin önemli bölümü HTTPS üzerinden şifreli olarak taşınmaktadır.
TLS (Transport Layer Security), istemci ve sunucu arasındaki verinin gizliliğini ve bütünlüğünü korumak için kullanılan kriptografik protokoldür.
Bu durum ağ güvenliği açısından önemli bir denge oluşturur.
Şifreleme kullanıcı verilerini korurken bazı zararlı içeriklerin doğrudan gözlemlenmesini de zorlaştırabilir.
Desteklenen güvenlik duvarlarında TLS Inspection işlevi kullanılarak belirli bağlantıların içeriği, yetkili ve kontrollü biçimde incelenebilir.
Ancak bunun uygulanabilmesi için uygun sertifika yönetimi, istemci güven ilişkisi, erişim politikaları ve yasal yükümlülüklerin dikkate alınması gerekir.
Bazı uygulamalar sertifika sabitleme veya başka güvenlik mekanizmaları nedeniyle TLS çözümlemesine izin vermeyebilir.
TLS 1.3 ve QUIC gibi teknolojiler de firewall cihazlarının görünürlüğünü ve inceleme yöntemlerini etkileyebilir.
TLS inspection etkinleştirildiğinde cihazın işlemci yükü ve gerçek trafik kapasitesi değişebilir.
Bu nedenle güvenlik duvarı seçimi yapılırken yalnızca standart firewall throughput değeri değil, TLS inceleme performansı da değerlendirilmelidir.
7. FIREWALL, NAT VE VLAN ARASINDAKİ FARK
Firewall, NAT ve VLAN farklı teknik işlevlere sahiptir.
FIREWALL
Ağ trafiğine güvenlik kuralları uygular.
NAT
Network Address Translation, IP adreslerinin veya bazı durumlarda port bilgilerinin dönüştürülmesini sağlar.
VLAN
Virtual Local Area Network, aynı fiziksel Ethernet altyapısında mantıksal olarak ayrılmış ağlar oluşturulmasını sağlar.
NAT tek başına kapsamlı güvenlik politikası değildir.
VLAN da tek başına bir güvenlik duvarının yerine geçmez.
Örneğin:
VLAN 10 – Personel Bilgisayarları
VLAN 20 – IP Kameralar
VLAN 30 – Misafir Wi-Fi
VLAN 40 – Sunucular
Bu VLAN'lar arasında trafiğin yönlendirilmesi firewall veya başka bir Layer 3 cihaz üzerinden gerçekleştirilebilir.
Güvenlik duvarında tanımlanan politikalarla misafir ağından sunuculara erişim engellenebilir.
Aynı şekilde IP kamera ağının internete doğrudan erişimi sınırlandırılabilir.
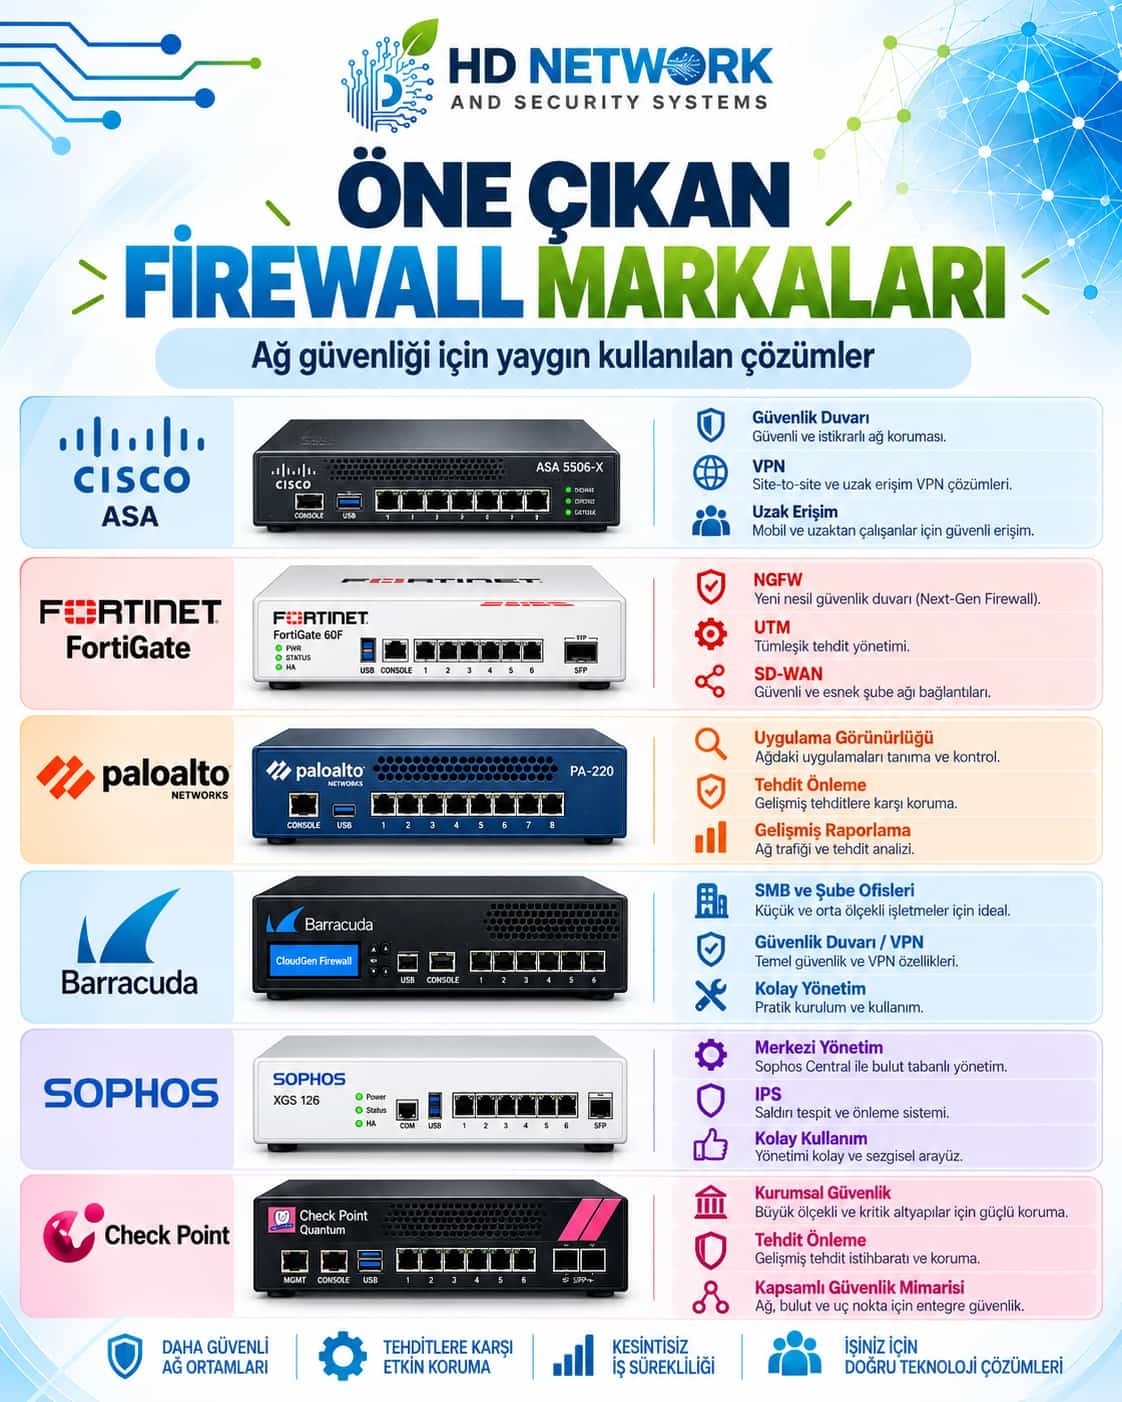
8. CISCO SECURE FIREWALL
Cisco, kurumsal ağ ve güvenlik çözümleri geliştiren önemli üreticilerden biridir.
Cisco Secure Firewall ürün ailesi; fiziksel, sanal ve belirli bulut ortamlarında kullanılabilen güvenlik duvarı çözümleri içerir.
Ürün modeline ve yazılım sürümüne bağlı olarak:
- Stateful Firewall
- Application Control
- IPS
- VPN
- URL Filtering
- Malware Protection
- Centralized Management
- Threat Intelligence
özellikleri sunulabilir.
Cisco Secure Firewall Threat Defense platformunda Snort tabanlı saldırı önleme teknolojileri kullanılmaktadır.
Cisco Talos tarafından sağlanan tehdit istihbaratı da belirli güvenlik özelliklerini destekler.
Cisco'nun güçlü yönlerinden biri, mevcut Cisco switch, router ve diğer güvenlik ürünlerinin bulunduğu kurumsal yapılarda entegrasyon seçeneklerinin değerlendirilebilmesidir.
Ancak her Cisco güvenlik duvarı aynı özellikleri veya kapasiteyi sunmaz.
Lisanslar, yazılım sürümleri, donanım performansı ve yönetim araçları model bazında incelenmelidir.
9. FORTINET FORTIGATE FIREWALL
Fortinet, FortiGate güvenlik duvarı ürünleriyle küçük ofislerden veri merkezlerine kadar farklı ölçeklerde ağ güvenliği çözümleri sunar.
FortiGate cihazlarında FortiOS işletim sistemi kullanılır.
Ürün ve lisans kapsamına göre:
- Next-Generation Firewall
- IPS
- Antivirus
- Web Filtering
- Application Control
- IPsec VPN
- SSL VPN veya desteklenen uzaktan erişim çözümleri
- SD-WAN
- Network Segmentation
işlevleri sağlanabilir.
Fortinet'in belirli ürünlerinde özel güvenlik işlemcileri kullanılarak ağ ve güvenlik iş yüklerinin hızlandırılması hedeflenir.
FortiGuard güvenlik servisleri tehdit bilgileri ve belirli koruma işlevleri sağlayabilir.
FortiGate seçerken dikkat edilmesi gereken önemli ölçütlerden biri lisans ve abonelik kapsamıdır.
Donanımın satın alınması, bütün gelişmiş güvenlik servislerinin süresiz kullanılabileceği anlamına gelmez.
Güncelleme, destek, tehdit istihbaratı ve belirli güvenlik özelliklerinin kullanılabilirliği lisans koşullarına bağlı olabilir.
10. PALO ALTO NETWORKS NGFW
Palo Alto Networks, uygulama görünürlüğü ve güvenlik politikası yönetimi alanlarında çeşitli teknolojiler geliştirmiştir.
Yeni nesil güvenlik duvarlarında kullanılan önemli bileşenlerden biri App-ID yaklaşımıdır.
App-ID, desteklenen uygulamaların ağ trafiği üzerinden tanımlanmasına ve güvenlik politikalarının uygulama bazında oluşturulmasına yardımcı olur.
Palo Alto Networks ürünlerinde ayrıca kullanıcı kimliğiyle ilişkilendirilen erişim kontrolleri ve çeşitli tehdit önleme servisleri bulunabilir.
Örneğin bir işletmede kullanıcıların belirli iş uygulamalarına erişimine izin verilirken gereksiz uygulamaların kullanımı sınırlandırılabilir.
Bu yaklaşım, yalnızca port numarasına dayalı erişim kurallarından daha ayrıntılı bir politika oluşturulmasını sağlayabilir.
Ancak uygulama tanımlama başarısı kullanılan trafik protokolüne, şifreleme yöntemine, içerik görünürlüğüne ve güncel tanımlara bağlıdır.
Palo Alto Networks ürünleri karşılaştırılırken modelin trafik kapasitesi, lisanslı özellikleri, merkezi yönetim gereksinimleri ve toplam işletme maliyeti değerlendirilmelidir.
11. SOPHOS FIREWALL
Sophos Firewall, küçük ve orta ölçekli işletmelerden daha büyük kurumsal yapılara kadar farklı kullanım senaryolarını hedefleyen bir güvenlik duvarı platformudur.
Sophos Firewall ürün ailesi, Xstream mimarisi ve çeşitli güvenlik özellikleriyle tanınır.
Desteklenen sürüm ve lisans kapsamında:
- Firewall Rules
- Web Filtering
- Application Control
- IPS
- TLS Inspection
- VPN
- Network Segmentation
- SD-WAN
- Centralized Security Management
özellikleri kullanılabilir.
Sophos ekosistemindeki bazı uç nokta ve ağ güvenliği ürünleri arasında güvenlik durumu bilgisi paylaşımı gibi entegrasyonlar sağlanabilir.
Bu özellikler işletmelerde uç nokta ve ağ güvenliği yönetimini birlikte değerlendirmek için önemli olabilir.
Ancak bütün Sophos ürünlerinin aynı entegrasyonları sunduğu varsayılmamalıdır.
Yönetim modeli, gerekli abonelikler ve desteklenen donanım özellikleri teknik belgelerden kontrol edilmelidir.
12. CHECK POINT QUANTUM SECURITY GATEWAY
Check Point, kurumsal ağ güvenliği alanında uzun süredir çözümler geliştiren üreticilerden biridir.
Quantum Security Gateway ürün ailesi, farklı performans ve işletme gereksinimlerine yönelik güvenlik duvarı sistemleri sunar.
Check Point mimarisinde belirli güvenlik özellikleri Software Blade yaklaşımıyla sunulur.
İlgili ürünlerde ve uygun lisans kapsamında:
- Firewall
- IPS
- Application Control
- Antivirus
- Anti-Bot
- URL Filtering
- Threat Emulation
- VPN
- Centralized Security Policy Management
gibi işlevler kullanılabilir.
Check Point'in tehdit önleme yaklaşımı, farklı güvenlik kontrol katmanlarının birlikte uygulanmasına dayanır.
Kurumsal projelerde Check Point değerlendirilirken gerekli yazılım blade lisansları, yönetim platformu, güvenlik performansı ve teknik destek koşulları incelenmelidir.
13. pfSense VE OPNsense NEDİR?
Ticari güvenlik duvarlarına alternatif olarak açık kaynak tabanlı firewall platformları da kullanılmaktadır.
pfSense
FreeBSD tabanlı güvenlik duvarı ve yönlendirme platformudur.
Temel özellikler arasında stateful packet filtering, NAT, VPN, çoklu WAN ve çeşitli ağ yönetim işlevleri bulunur.
Netgate tarafından geliştirilen pfSense ürün ailesinin sürümleri ve ticari destek seçenekleri farklılık gösterebilir.
OPNsense
FreeBSD tabanlı açık kaynak firewall ve routing platformudur.
Desteklenen sürüm ve eklenti seçeneklerine göre firewall, VPN, trafik yönetimi, IDS/IPS ve çeşitli ağ servisleri sunabilir.
Açık kaynak firewall çözümlerinin avantajları:
- Donanım seçiminde esneklik
- Geniş yapılandırma seçenekleri
- Geliştirilebilir ağ mimarisi
- Belirli senaryolarda uygun toplam maliyet
- Teknik dokümantasyon ve topluluk kaynakları
Ancak açık kaynak kullanılması otomatik olarak sıfır maliyet, sınırsız destek veya bütün güvenlik özelliklerinin hazır olduğu anlamına gelmez.
Donanım, destek, kurulum, bakım, güncelleme ve personel uzmanlığı gereksinimleri dikkate alınmalıdır.
14. FIREWALL MARKALARI NASIL KARŞILAŞTIRILMALI?
Firewall seçimi yapılırken tek bir markanın bütün projeler için en iyi olduğu varsayılmamalıdır.
Cisco Secure Firewall:
Cisco ağ ve güvenlik ürünleriyle bütünleşik yönetim gereksinimleri bulunan projelerde değerlendirilebilir.
Fortinet FortiGate:
Farklı ölçeklerde donanım seçenekleri, güvenlik servisleri ve SD-WAN gereksinimleri için karşılaştırılabilir.
Palo Alto Networks:
Uygulama görünürlüğü ve ayrıntılı güvenlik politikalarının önemli olduğu kurumsal projelerde değerlendirilebilir.
Sophos Firewall:
Merkezi güvenlik yönetimi ve desteklenen uç nokta entegrasyonlarının önem taşıdığı işletmelerde değerlendirilebilir.
Check Point:
Çok katmanlı tehdit önleme ve merkezi politika yönetimi ihtiyacı bulunan kurumsal ortamlarda karşılaştırılabilir.
pfSense ve OPNsense:
Ağ yapılandırması üzerinde esneklik ve açık kaynak tabanlı yönetim isteyen, gerekli teknik uzmanlığa sahip ekiplerde değerlendirilebilir.
Bu karşılaştırma genel ürün mimarileri üzerinden yapılmıştır.
Gerçek bir satın alma kararında belirli model ve yazılım sürümleri aynı test senaryosunda karşılaştırılmalıdır.
15. FIREWALL PERFORMANSI NASIL ÖLÇÜLÜR?
Güvenlik duvarı satın alınırken yalnızca üretici tarafından belirtilen maksimum throughput değerine bakmak doğru değildir.
Önemli performans göstergeleri:
Firewall Throughput:
Belirli test koşullarında güvenlik duvarından aktarılabilen veri miktarıdır.
IPS Throughput:
Saldırı önleme işlevi etkin durumdayken ulaşılabilen trafik kapasitesini ifade eder.
Threat Protection Throughput:
Belirli güvenlik işlevleri etkin durumdayken ölçülen performans göstergesidir. Üreticilerin test kapsamları farklı olabilir.
TLS Inspection Throughput:
Şifreli trafiğin çözülerek incelendiği senaryolardaki performansı gösterir.
Concurrent Sessions:
Aynı anda takip edilebilen bağlantı veya oturum sayısını ifade eder.
New Sessions per Second:
Belirli bir sürede oluşturulabilen yeni bağlantı sayısını ifade eder.
VPN Throughput:
Belirli kriptografik yöntemlerle kurulan VPN bağlantılarının veri aktarım kapasitesidir.
Bu performans değerleri farklı test koşullarında ölçüldüğü için her zaman doğrudan karşılaştırılabilir değildir.
Örneğin 5 Gbps firewall throughput değeri bulunan bir cihazın, bütün güvenlik servisleri ve TLS inspection etkin durumda da 5 Gbps trafik işleyebileceği varsayılmamalıdır.
16. ÖRNEK FIREWALL KAPASİTE HESABI
Varsayımsal bir işletmede aşağıdaki ihtiyaçların bulunduğunu düşünelim:
50 çalışan
10 IP kamera
8 IP telefon
6 kablosuz erişim noktası
1 Gbps internet bağlantısı
2 adet uzak şube VPN bağlantısı
Bu sistemde toplam 74 ağ cihazı bulunmaktadır.
Ancak firewall kapasitesi yalnızca cihaz sayısı üzerinden belirlenemez.
Önemli olan aynı anda oluşabilecek trafik miktarı, güvenlik özellikleri ve oturum yüküdür.
Örnek olarak güvenlik işlevleri etkin durumdayken beklenen yoğun internet trafiğinin 700 Mbps olduğu varsayılsın.
Yüzde 30 kapasite payı ayrıldığında:
700 Mbps × 1,30 = 910 Mbps
Bu varsayımsal durumda en az 910 Mbps düzeyinde ilgili güvenlik profili altında doğrulanmış performans hedeflenebilir.
Bununla birlikte işletmenin 1 Gbps internet bağlantısını güvenlik incelemesi etkin durumda tam kapasite kullanabilmesi isteniyorsa, seçim buna göre yeniden yapılmalıdır.
VPN ve TLS inspection iş yükleri ayrı hesaplanmalıdır.
IP kameralar yalnızca yerel NVR cihazına kayıt gönderiyorsa bu trafiğin tamamı firewall üzerinden geçmeyebilir.
Ancak kamera VLAN'ı ile NVR ağı arasındaki trafik firewall üzerinden yönlendiriliyorsa kamera trafiği de kapasite hesabına dahil edilmelidir.
Bu ayrım yanlış firewall kapasitesi seçimini önlemek açısından önemlidir.
17. FIREWALL VE IP KAMERA SİSTEMLERİ
IP kamera sistemleri, ağ güvenliği bakımından özel değerlendirme gerektiren cihazlardır.
Kameraların internetten doğrudan erişilebilir durumda olması bazı güvenlik risklerini artırabilir.
Bu nedenle profesyonel sistemlerde kameralar için ayrı ağ segmenti oluşturulması değerlendirilebilir.
Örnek ağ:
İnternet
|
Firewall
|
Yönetilebilir Switch
|
VLAN 10 – Ofis Bilgisayarları
VLAN 20 – IP Kameralar
VLAN 30 – NVR / Yönetim
VLAN 40 – Misafir Wi-Fi
Bu mimaride firewall üzerinde yalnızca gerekli iletişimlere izin verilmesi hedeflenir.
Örneğin:
IP kamera VLAN'ının internet erişimi ihtiyaca göre sınırlandırılabilir.
NVR cihazının kameralara erişimi, kullanılan kayıt protokollerinin gerektirdiği bağlantılarla sınırlandırılabilir.
Misafir Wi-Fi kullanıcılarının kamera VLAN'ına erişimi engellenebilir.
Uzaktan kamera görüntüleme için mümkün olduğunda güvenli VPN veya üreticinin güvenlik özellikleri değerlendirilmiş bağlantı yöntemleri tercih edilebilir.
Doğrudan port yönlendirmesi yapılması gerekiyorsa risk değerlendirmesi, erişim sınırlaması ve cihaz güncelleme politikaları uygulanmalıdır.
Ayrıca firewall kullanılması, kamera cihazlarının varsayılan parolalarının değiştirilmesi ve güncel yazılım kullanılması gereksinimini ortadan kaldırmaz.
18. VPN TEKNOLOJİLERİ
VPN (Virtual Private Network), güvenilmeyen ağlar üzerinden belirli sistemler arasında korumalı iletişim kurulmasını sağlayan teknoloji ailesidir.
Kurumsal ağlarda iki önemli VPN kullanım alanı bulunur.
SITE-TO-SITE VPN
İki farklı iş yeri veya şube arasında güvenli ağ bağlantısı kurmak için kullanılır.
Örnek:
İstanbul Merkez Ofis → İnternet → Ankara Şubesi
REMOTE ACCESS VPN
Yetkili kullanıcıların işletme kaynaklarına uzaktan erişmesi için kullanılır.
Örneğin bir ağ yöneticisi, yetkisi dahilindeki sistemlere VPN üzerinden ulaşabilir.
IPsec, kurumsal ağlarda yaygın kullanılan VPN teknolojilerinden biridir.
Bazı firewall ürünlerinde TLS tabanlı uzaktan erişim veya başka VPN yöntemleri de bulunur.
VPN kurulumu sırasında güçlü kimlik doğrulama, güncel kriptografik yöntemler, sertifika yönetimi ve çok faktörlü kimlik doğrulama seçenekleri değerlendirilmelidir.
19. SD-WAN NEDİR?
Software-Defined Wide Area Networking, farklı geniş alan ağı bağlantılarının merkezi veya politika tabanlı şekilde yönetilmesine yönelik teknolojik yaklaşımdır.
Örneğin bir işletmenin iki internet bağlantısı bulunabilir:
Fiber internet
İkinci operatör üzerinden yedek internet
SD-WAN özellikleri uygun cihazlarda bağlantı kalitesi, gecikme, paket kaybı ve uygulama gereksinimleri dikkate alınarak trafik yönlendirmesi sağlayabilir.
Böylece bazı uygulamalar için daha uygun bağlantı seçilebilir.
Ancak iki internet hattı ve SD-WAN kullanılması, bütün uygulama oturumlarının kesintisiz biçimde diğer hatta taşınacağını garanti etmez.
Mevcut oturumların davranışı, bağlantı türüne, NAT durumuna ve kullanılan uygulamaya göre değişebilir.
20. HIGH AVAILABILITY (HA) VE FIREWALL YEDEKLİLİĞİ
Kurumsal ağlarda tek firewall cihazının arızalanması bütün internet bağlantısının kesilmesine neden olabilir.
Bu riski azaltmak amacıyla yüksek erişilebilirlik mimarileri kullanılabilir.
Yaygın bir örnek:
Firewall A – Aktif
Firewall B – Yedek
Aktif cihaz arızalandığında yedek cihaz uygun koşullarda hizmet vermeye başlayabilir.
Bu tasarım Active/Passive HA olarak adlandırılır.
Ancak cihazların çift olması tek başına kesintisizlik garantisi değildir.
Arayüz bağlantıları, enerji altyapısı, switch mimarisi, oturum eşitleme mekanizması ve internet hatlarının durumu birlikte tasarlanmalıdır.
21. FIREWALL KURALLARI NASIL OLUŞTURULMALI?
Güvenlik politikalarında temel prensiplerden biri yalnızca ihtiyaç duyulan erişime izin verilmesidir.
Bu yaklaşım en az ayrıcalık ilkesiyle ilişkilidir.
Örnek politika:
KAYNAK: Misafir VLAN
HEDEF: Kurumsal Sunucu VLAN
İŞLEM: ENGELLE
KAYNAK: Yetkili Yönetim Bilgisayarı
HEDEF: Ağ Yönetim VLAN'ı
İŞLEM: GEREKLİ PORTLARA İZİN VER
KAYNAK: IP Kamera VLAN'ı
HEDEF: Yetkili NVR Sunucusu
İŞLEM: GEREKLİ İLETİŞİME İZİN VER
Kurallar uygulanırken sıralama, varsayılan engelleme davranışı, bağlantı yönü ve güvenlik bölgeleri üreticiye göre değerlendirilmelidir.
Yanlış bir firewall kuralı kritik iş uygulamalarını durdurabilir veya beklenmeyen erişimlere izin verebilir.
Bu nedenle canlı sistemlerde değişiklik öncesi yapılandırma yedeği alınmalı, değişiklik planı hazırlanmalı ve test uygulanmalıdır.
22. FIREWALL LOG VE İZLEME SİSTEMLERİ
Firewall logları ağ güvenliği operasyonlarında önemli bilgi kaynağıdır.
Log kayıtları aşağıdaki bilgileri içerebilir:
- Kaynak ve hedef IP adresleri
- Uygulanan güvenlik kuralı
- Engellenen bağlantılar
- VPN bağlantı olayları
- IPS uyarıları
- Yönetici oturum işlemleri
- Cihaz sistem olayları
Merkezi loglama ve uygun izleme mekanizmaları sayesinde tekrarlayan bağlantı problemleri veya şüpheli trafik hareketleri incelenebilir.
Ancak log kayıtlarının çok fazla olması tek başına başarılı güvenlik yönetimi anlamına gelmez.
Önemli olayların belirlenmesi, alarmların önceliklendirilmesi ve kayıtların düzenli analiz edilmesi gerekir.
Türkiye'de kişisel veri niteliği taşıyabilecek logların işlenmesinde KVKK ve ilgili diğer yasal yükümlülükler dikkate alınmalıdır.
Log saklama süreleri her işletme için tek bir sabit süre olarak kabul edilmemeli; geçerli mevzuat ve veri işleme amaçları çerçevesinde belirlenmelidir.
23. ZERO TRUST VE MODERN AĞ GÜVENLİĞİ
Zero Trust, bir cihazın veya kullanıcının yalnızca kurum ağı içinde bulunması nedeniyle otomatik olarak güvenilir kabul edilmemesi yaklaşımına dayanır.
NIST SP 800-207 dokümanı, erişim kararlarının kullanıcı, cihaz ve kaynak bağlamında değerlendirilmesine yönelik mimari prensipleri açıklar.
Örneğin şirket ağına bağlanan bir bilgisayarın bütün sunuculara otomatik erişim hakkı bulunması gerekmeyebilir.
Erişim kararlarında kullanıcı kimliği, cihaz güvenlik durumu, talep edilen kaynak ve erişim politikası değerlendirilebilir.
Firewall cihazları Zero Trust mimarisinin bir bileşeni olabilir.
Ancak yalnızca firewall satın almak veya VLAN oluşturmak, işletmenin Zero Trust mimarisine geçtiği anlamına gelmez.
Kimlik doğrulama, yetkilendirme, cihaz güvenliği, erişim kontrolü ve izleme süreçleri birlikte tasarlanmalıdır.
24. FIREWALL SATIN ALIRKEN NELERE DİKKAT EDİLMELİ?
Kurumsal firewall seçiminde aşağıdaki başlıklar değerlendirilmelidir:
1. İnternet bağlantısının mevcut ve hedef kapasitesi.
2. Kullanıcı ve cihaz sayısı.
3. Uygulama trafiğinin türü.
4. IPS ve gelişmiş tehdit koruma kapasitesi.
5. TLS inspection gereksinimi.
6. VPN kullanıcı sayısı ve bağlantı kapasitesi.
7. VLAN ve ağ segmentasyonu desteği.
8. SD-WAN ve yedek internet ihtiyacı.
9. HA ve kesintisizlik gereksinimi.
10. Merkezi yönetim ve loglama seçenekleri.
11. Lisans süreleri ve yenileme maliyetleri.
12. Donanımın destek süresi ve güvenlik güncellemeleri.
13. Teknik destek ve servis erişilebilirliği.
14. Toplam sahip olma maliyeti (TCO).
Bir firewall cihazının başlangıç fiyatı düşük olabilir ancak lisans, bakım ve destek giderleri uzun vadede önemli maliyet oluşturabilir.
Bu nedenle ürünlerin üç veya beş yıllık toplam maliyetleri üzerinden karşılaştırılması daha sağlıklı bir yöntem olabilir.
25. FIREWALL KULLANILSA BİLE NEDEN SİBER SALDIRI YAŞANABİLİR?
Firewall, katmanlı savunma yaklaşımının önemli bileşenlerinden biridir; ancak bütün siber güvenlik tehditlerini tek başına engelleyemez.
Güvenlik sorunlarının nedenleri arasında:
- Zayıf veya tekrar kullanılan parolalar
- Güncellenmeyen sistemler
- Hatalı erişim kuralları
- Kimlik avı saldırıları
- Yetkisiz kullanıcı hesapları
- Güvensiz uzaktan erişim
- Zararlı dosyaların çalıştırılması
- Yedekleme eksikliği
- Yanlış ağ segmentasyonu
bulunabilir.
Bu nedenle profesyonel güvenlik mimarisi yalnızca firewall cihazına değil, uç nokta güvenliği, sistem güncellemeleri, erişim yönetimi, veri yedekleme ve kullanıcı farkındalığına da dayanmalıdır.
SONUÇ
Firewall teknolojileri modern bilgisayar ağlarının güvenliğinde temel rol oynar.
Geleneksel güvenlik duvarları IP adresi, port ve bağlantı durumu gibi bilgiler üzerinden trafik denetimi gerçekleştirirken, yeni nesil NGFW sistemleri uygulama kontrolü, saldırı önleme ve gelişmiş tehdit analizi gibi ek özellikler sağlayabilir.
Cisco, Fortinet, Palo Alto Networks, Sophos ve Check Point farklı ölçeklerde ticari güvenlik platformları sunmaktadır.
pfSense ve OPNsense ise teknik uzmanlığa sahip ekipler için değerlendirilebilecek açık kaynak tabanlı alternatiflerdir.
Hangi ürünün tercih edileceği kullanıcı sayısı, trafik kapasitesi, güvenlik gereksinimi, ağ mimarisi, lisans maliyeti ve yönetim ihtiyaçlarına göre belirlenmelidir.
Güvenli bir kurumsal ağ oluşturmanın temel şartı yalnızca yüksek performanslı cihaz kullanmak değildir. Doğru tasarım, güvenlik politikaları, güncelleme, kayıt yönetimi ve düzenli kontrol süreçleri de gereklidir.
HD NETWORK – NETWORK VE GÜVENLİK SİSTEMLERİ
HD NETWORK olarak İstanbul genelinde kurumsal network altyapısı, CAT6 kablolama, yönetilebilir switch yapılandırması, VLAN tasarımı, firewall ve router kurulumu, kablosuz ağ altyapısı, IP kamera sistemleri ve network teknik servis hizmetleri sunuyoruz.
Ofis, mağaza, iş merkezi, apartman ve işletmelerde mevcut ağ altyapısının değerlendirilmesi, güvenli ağ segmentasyonu ve bağlantı problemlerinin giderilmesi konusunda teknik destek sağlıyoruz.
İhtiyaçlarınıza uygun sistem tasarımı ve proje teklifleri için bizimle iletişime geçebilirsiniz.
HD NETWORK
Teknolojide Güven, Altyapıda Güç.
Telefon / WhatsApp: 0505 590 46 95
Web: https://www.hdnetwork.com.tr
TEKNİK VE BİLİMSEL KAYNAKLAR
1. NIST SP 800-41 Rev.1 – Guidelines on Firewalls and Firewall Policy
https://doi.org/10.6028/NIST.SP.800-41r1
2. NIST SP 800-207 – Zero Trust Architecture
https://doi.org/10.6028/NIST.SP.800-207
3. Cisco – Secure Firewall Application Control
https://secure.cisco.com/secure-firewall/docs/application-control
4. Fortinet – FortiGate Next-Generation Firewall
https://www.fortinet.com/products/next-generation-firewall
5. Palo Alto Networks – App-ID
https://docs.paloaltonetworks.com/ngfw/administration/app-id
6. Sophos – Sophos Firewall Documentation
https://docs.sophos.com/nsg/sophos-firewall/20.0/Help/en-us/webhelp/onlinehelp/StartupHelp/index.html
7. Check Point – Quantum Security Gateway Threat Prevention
https://sc1.checkpoint.com/documents/R81.20/WebAdminGuides/EN/CP_R81.20_SecurityGateway_Guide/Content/Topics-FWG/Threat-Prevention.htm
8. Netgate – pfSense Firewall Fundamentals
https://docs.netgate.com/pfsense/en/latest/firewall/fundamentals.html
9. OPNsense – Official Documentation
https://docs.opnsense.org/
Bu makale teknik bilgilendirme amacıyla hazırlanmıştır. Ürün özellikleri, lisans kapsamları ve performans değerleri model ve yazılım sürümüne göre değişebilir. Gerçek ağ projelerinde üretici teknik belgeleri ve güvenlik gereksinimleri esas alınmalıdır.
Kurulum veya arıza için yardıma mı ihtiyacınız var?
İstanbul genelinde network, kamera, görüntülü diafon ve teknik servis çözümleri.
WhatsApp'tan Bilgi Al →
Yorumlar (0)
Henüz yorum yok. İlk yorumu siz bırakabilirsiniz.
Yorumunuzu paylaşın
Üyelik gerekmez. Yorumunuz yönetici onayından sonra yayınlanır.