Ofis ve Çok Katlı Binalarda Profesyonel Ağ Altyapısı Tasarımı
Ofis ve çok katlı binalarda CAT6/CAT6A kablolama, fiber optik omurga, VLAN, yönetilebilir switch, PoE güç bütçesi, firewall, Wi-Fi kapsama alanı ve UPS altyapısının nasıl tasarlanacağını mühendislik hesapları ve örnek bir 5 katlı bina projesi üzerinden inceleyin.
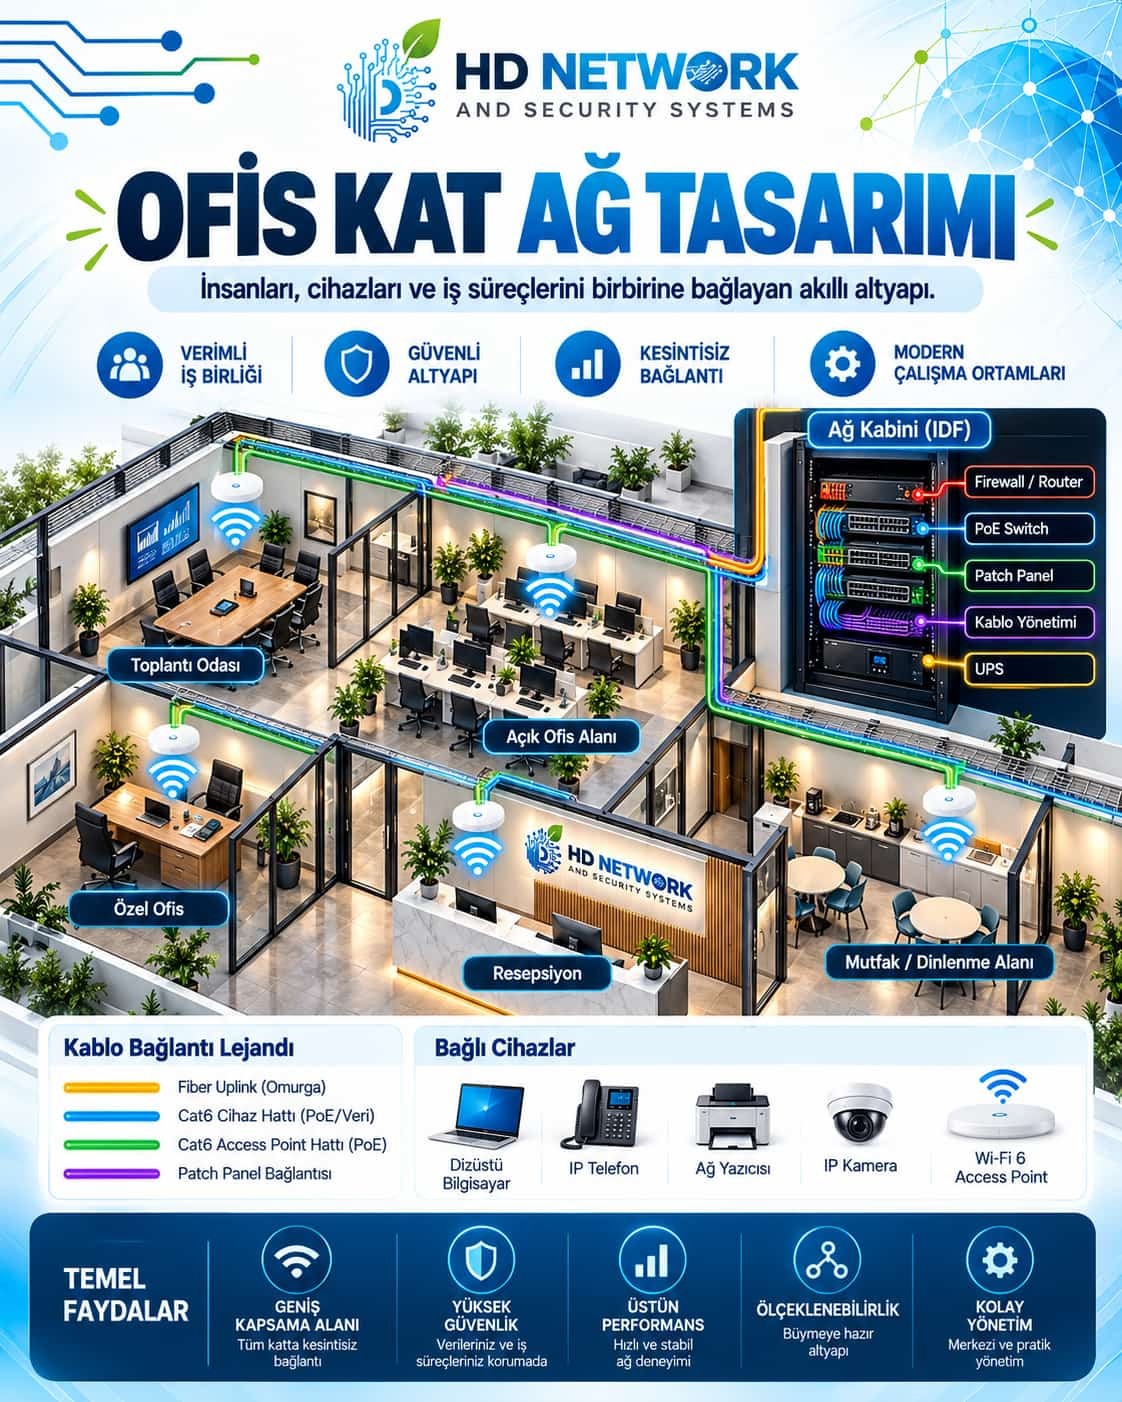
OFİS VE ÇOK KATLI BİNALARDA PROFESYONEL AĞ ALTYAPISI TASARIMI
CAT6 ve Fiber Optik Kablolama, VLAN, PoE Switch, Firewall, Wi-Fi ve Sistem Odası Mühendisliği
GİRİŞ
Modern işletmelerin dijital altyapısı; bilgisayarlar, sunucular, IP telefonlar, güvenlik kameraları, kablosuz erişim noktaları ve çeşitli ağ servislerinden oluşur.
Bu cihazların güvenilir biçimde çalışması için yalnızca yüksek hızlı internet bağlantısı yeterli değildir. Yerel ağın fiziksel kablolama yapısı, anahtarlama kapasitesi, ağ segmentasyonu, enerji sürekliliği ve güvenlik politikaları birlikte tasarlanmalıdır.
Profesyonel ağ altyapısı tasarımı; performans, güvenlik, ölçeklenebilirlik, bakım kolaylığı ve arıza toleransı kriterlerini dikkate alan bir mühendislik sürecidir.
Özellikle çok katlı yapılarda gelişigüzel bağlanan switch cihazları, kontrolsüz kablo ekleri, yetersiz uplink kapasitesi ve yanlış IP adresleme yöntemleri ciddi bağlantı problemlerine neden olabilir.
HD NETWORK olarak bu teknik rehberde ofis ve çok katlı binalar için profesyonel ağ altyapısı planlamasının temel prensiplerini, ilgili standartları ve örnek mühendislik hesaplarını inceliyoruz.
1. PROFESYONEL AĞ ALTYAPISI NEDİR?
Profesyonel ağ altyapısı; bilgisayarların, sunucuların, güvenlik sistemlerinin ve iletişim cihazlarının belirlenmiş performans ve güvenlik kriterlerine göre birbirine bağlandığı bütünleşik sistemdir.
Bir kurumsal ağ başlıca şu bileşenlerden oluşur:
- Bakır Ethernet kablolama sistemi
- Fiber optik omurga
- Network kabinetleri
- Patch panel ve bağlantı prizleri
- Yönetilebilir Ethernet switch cihazları
- Router ve firewall
- Kablosuz erişim noktaları
- Sunucu ve depolama sistemleri
- UPS ve güç dağıtım altyapısı
- Ağ yönetimi ve izleme yazılımları
Bu bileşenlerin doğru çalışması için fiziksel bağlantılar kadar mantıksal ağ mimarisinin de doğru planlanması gerekir.
Ağ tasarımında temel hedef yalnızca cihazların birbirini görmesi değildir. Veri trafiğinin güvenli, öngörülebilir ve yönetilebilir şekilde aktarılmasıdır.
2. AĞ TASARIMINDA HİYERARŞİK MİMARİ
Kurumsal Ethernet ağlarında yaygın kullanılan tasarım yaklaşımlarından biri hiyerarşik ağ mimarisidir.
Cisco'nun kampüs ağı tasarım yaklaşımında üç temel katman bulunur:
Access Layer – Erişim Katmanı
Distribution Layer – Dağıtım Katmanı
Core Layer – Çekirdek Katman
ERİŞİM KATMANI
Bilgisayarlar, yazıcılar, IP telefonlar, güvenlik kameraları ve access point cihazları erişim katmanına bağlanır.
Bu katmanda kullanıcı bağlantıları, VLAN üyelikleri, PoE enerji dağıtımı ve port güvenliği yönetilebilir.
DAĞITIM KATMANI
Birden fazla erişim switch cihazından gelen bağlantıları bir araya toplar.
VLAN'lar arası yönlendirme, erişim kontrol politikaları ve uplink kapasitesi gibi işlevler burada gerçekleştirilebilir.
ÇEKİRDEK KATMAN
Büyük ağlarda farklı dağıtım sistemlerini yüksek hızda birbirine bağlamak için kullanılır.
Her işletmede üç ayrı fiziksel katmanın bulunması zorunlu değildir.
Küçük ve orta ölçekli yapılarda dağıtım ve çekirdek işlevleri tek bir switch veya switch grubunda birleştirilebilir.
Bu tasarım Collapsed Core olarak adlandırılır.
Beş katlı orta ölçekli bir ofis için iki katmanlı mimari yeterli olabilir. Ancak cihaz sayısı, uygulama trafiği ve kesintisizlik gereksinimleri mutlaka değerlendirilmelidir.
3. CAT6 VE CAT6A YAPISAL KABLOLAMA
Bakır Ethernet kablolama, ofis ağlarının en önemli fiziksel bileşenlerinden biridir.
CAT6, uygun koşullarda Gigabit Ethernet bağlantıları için yaygın kullanılan bir kablo kategorisidir.
CAT6A ise 10 Gigabit Ethernet bağlantılarında 100 metreye kadar standart kanal tasarımı açısından önemli avantaj sağlar.
10 Gigabit Ethernet'in CAT6 üzerinden desteklenebildiği mesafe ve koşullar farklı olabilir. Bu nedenle yeni kurulacak yüksek hızlı altyapılarda kullanım amacı önceden belirlenmelidir.
Yapısal kablolamada iki önemli kavram bulunur:
PERMANENT LINK
Patch panel veya uygun sabit sonlandırma noktası ile kullanıcı prizi arasındaki sabit tesisatı ifade eder.
Yaygın tasarım sınırı 90 metredir.
CHANNEL
Cihazların bağlanmasında kullanılan patch kablolar dahil toplam bağlantıyı ifade eder.
İlgili bakır Ethernet uygulamalarında yaygın kanal sınırı 100 metredir.
Tipik bir tasarımda:
90 metre sabit tesisat
10 metre toplam patch kablo uzunluğu
100 metre toplam kanal
Bu değerler bütün Ethernet teknolojileri için evrensel bir sınır değildir. Kullanılan kablo kategorisi, bağlantı uygulaması ve ilgili standart esas alınmalıdır.
PROFESYONEL KABLOLAMA İÇİN ÖNERİLER
- Tam bakır iletkenli uygun kategoride kablo kullanılmalıdır.
- Kablolar ezilmeden ve aşırı bükülmeden döşenmelidir.
- Elektrik tesisatıyla gerekli ayrım mesafeleri korunmalıdır.
- Kablo sonlandırmalarında bükümlü çift yapısı mümkün olduğunca muhafaza edilmelidir.
- Patch paneller ve data prizleri etiketlenmelidir.
- Kablolar uygun tava, kanal veya boru sistemlerinde taşınmalıdır.
- Kablo ve bağlantı bileşenlerinin kategori uyumu kontrol edilmelidir.
CCA (bakır kaplı alüminyum) kablolar, standartlara uygun yapısal bakır Ethernet altyapısı için tercih edilmemelidir.
4. FİBER OPTİK OMURGA TASARIMI
Çok katlı binalarda her katın merkezi sistem odasına bağlanması için fiber optik kablolama kullanılabilir.
Fiber optik bağlantılar, elektromanyetik girişimlere karşı dayanıklı olmaları ve yüksek kapasiteli bağlantıları desteklemeleri nedeniyle bina omurgalarında önemli avantajlar sağlar.
Örnek bağlantı:
Kat 1 Switch → Fiber Uplink → Ana Dağıtım Switchi
Kat 2 Switch → Fiber Uplink → Ana Dağıtım Switchi
Kat 3 Switch → Fiber Uplink → Ana Dağıtım Switchi
Kat 4 Switch → Fiber Uplink → Ana Dağıtım Switchi
Kat 5 Switch → Fiber Uplink → Ana Dağıtım Switchi
Fiber türü belirlenirken:
- Kablo mesafesi
- Veri iletim hızı
- Optik modül uyumluluğu
- Mevcut kablolama
- Gelecekteki büyüme ihtiyacı
- Optik güç bütçesi
birlikte değerlendirilmelidir.
Örneğin 10GBASE-SR, uygun multimode fiber ve optik modüllerle bina içi bağlantılarda kullanılabilir.
10GBASE-LR ise uygun single-mode fiber bağlantılarında tipik olarak 10 kilometre sınıfında optik erişim sağlar.
Bu değerler kullanılan transceiver standardına bağlıdır.
Fiber kablonun tek başına 10 Gbps hız sağlamadığını unutmamak gerekir. Switch portu, SFP/SFP+ modülü ve karşı uç ekipmanların tamamı bağlantı hızını desteklemelidir.
5. NETWORK KABİNET VE SİSTEM ODASI TASARIMI
Profesyonel ağ sistemlerinde kabin düzeni hem güvenlik hem de bakım açısından önemlidir.
Bir network kabinetinde şu ekipmanlar bulunabilir:
- Fiber optik sonlandırma paneli
- CAT6 patch panel
- Kablo düzenleyiciler
- Yönetilebilir switch
- Router veya firewall
- UPS
- PDU güç dağıtım ünitesi
- Gerektiğinde sunucu ve kayıt sistemleri
Kabin tasarımında cihazların fiziksel ölçüleri, havalandırma ihtiyaçları, enerji tüketimleri ve kablo güzergâhları değerlendirilmelidir.
Kablo bağlantıları düzenli yapılmalı ve her port etiketlenmelidir.
Örnek etiketleme sistemi:
K1-PP01-01
Bu etiket, birinci kattaki birinci patch panelin birinci portunu ifade edecek şekilde kurumun etiketleme planında tanımlanabilir.
ANSI/TIA-606 standart ailesi, telekomünikasyon altyapısının tanımlanması ve kayıt altına alınması için sistematik yönetim yaklaşımı sağlar.
Düzgün etiketlenmiş altyapı, arıza müdahalesini hızlandırır ve yanlış bağlantı riskini azaltır.
6. SWITCH SEÇİMİ VE PORT KAPASİTESİ
Switch seçimi yalnızca port sayısına göre yapılmamalıdır.
Değerlendirilmesi gereken özellikler:
- 1 Gbps veya 2.5 Gbps erişim portları
- 10 Gbps uplink seçenekleri
- VLAN desteği
- PoE desteği ve toplam güç bütçesi
- Switching capacity
- Forwarding performance
- Spanning Tree desteği
- Link Aggregation
- Ağ yönetim özellikleri
- Güç tüketimi
- Garanti ve teknik destek
Örneğin 24 portlu Gigabit switch cihazı, aynı anda 24 adet 1 Gbps bağlantıyı fiziksel olarak sunabilir.
Ancak cihazın gerçek anahtarlama kapasitesi, uplink hızı ve paket işleme performansı üretici belgelerinden doğrulanmalıdır.
Bir switch üzerinde 24 Gigabit port bulunması, bütün cihazların aynı anda internet üzerinden 24 Gbps hız kullanabileceği anlamına gelmez.
İnternet bağlantısının hızı ve ortak uplink üzerindeki trafik ayrı sınırlamalardır.
7. VLAN TEKNOLOJİSİ VE AĞ SEGMENTASYONU
VLAN (Virtual Local Area Network), fiziksel ağ altyapısı üzerinde mantıksal olarak ayrılmış yayın alanları oluşturulmasını sağlar.
Örneğin:
VLAN 10 – Personel Bilgisayarları
VLAN 20 – IP Telefonlar
VLAN 30 – Güvenlik Kameraları
VLAN 40 – Misafir Wi-Fi
VLAN 50 – Ağ Yönetimi
Bu yapı sayesinde farklı cihaz grupları daha düzenli biçimde yönetilebilir.
Örnek IPv4 adresleme:
Personel: 192.168.10.0/24
Telefon: 192.168.20.0/24
Kamera: 192.168.30.0/24
Misafir: 192.168.40.0/24
Yönetim: 192.168.50.0/24
Bu adresler örnek amaçlıdır.
VLAN'lar arasında iletişim kurulması gerektiğinde Layer 3 switch veya router/firewall üzerinden yönlendirme yapılabilir.
Ancak VLAN oluşturulması tek başına güvenlik duvarı işlevi sağlamaz.
Örneğin misafir VLAN'ından sunucu ağına erişim engellenecekse uygun erişim kontrol kuralları tanımlanmalıdır.
8. VLAN TRUNK VE ACCESS PORT NEDİR?
Yönetilebilir switch cihazlarında portların çalışma biçimi ağ topolojisine göre belirlenebilir.
ACCESS PORT
Genellikle tek bir VLAN'a ait son kullanıcı cihazlarının bağlandığı bağlantıdır.
Örneğin ofis bilgisayarı VLAN 10 üzerinde çalışan bir access porta bağlanabilir.
TRUNK PORT
Birden fazla VLAN'a ait trafiğin uygun etiketleme mekanizmasıyla aynı fiziksel bağlantı üzerinden taşınmasını sağlar.
IEEE 802.1Q, Ethernet çerçevelerinde VLAN etiketlemesi için kullanılan temel mekanizmadır.
Kat switch cihazları ile merkezi dağıtım switch cihazı arasında trunk bağlantılar kullanılabilir.
Ancak her VLAN'ın her trunk üzerinden taşınması gerekli değildir.
Gereksiz VLAN'ların trunk bağlantılarından kaldırılması yönetilebilirliği ve güvenlik politikasının uygulanmasını kolaylaştırabilir.
9. PoE SWITCH VE GÜÇ BÜTÇESİ
PoE (Power over Ethernet), uygun Ethernet bağlantıları üzerinden cihazlara elektrik enerjisi sağlanmasına olanak tanır.
Başlıca PoE standartları:
IEEE 802.3af – PoE
IEEE 802.3at – PoE+
IEEE 802.3bt – PoE++
Bu standartlarda enerji kaynağının port başına destekleyebildiği güç seviyeleri farklıdır.
Örneğin:
IEEE 802.3af: 15,4 W PSE çıkış gücü
IEEE 802.3at: 30 W PSE çıkış gücü
IEEE 802.3bt Type 3: 60 W PSE çıkış gücü
IEEE 802.3bt Type 4: 90 W PSE çıkış gücü
Cihaz tarafına ulaşması garanti edilen güç, kablo kayıpları nedeniyle bu değerlerden daha düşüktür.
Profesyonel ağ tasarımında toplam güç bütçesi hesaplanmalıdır.
ÖRNEK HESAPLAMA
Bir katta:
2 adet access point – cihaz başına maksimum 18 W
2 adet IP kamera – cihaz başına maksimum 10 W
2 adet IP telefon – cihaz başına maksimum 7 W
Toplam güç:
(2 × 18) + (2 × 10) + (2 × 7) = 70 W
Yüzde 25 tasarım payı eklenirse:
70 × 1,25 = 87,5 W
Bu örnekte yaklaşık 90 W veya daha yüksek toplam PoE güç bütçesine sahip uygun bir switch değerlendirilebilir.
Ancak her portun cihazın istediği PoE sınıfını desteklemesi de zorunludur.
Gerçek hesaplar cihazların üretici tarafından açıklanan maksimum enerji tüketimleriyle yapılmalıdır.
10. KABLOSUZ AĞ VE ACCESS POINT YERLEŞİMİ
Çok katlı ofislerde kablosuz ağ tasarımı yalnızca access point sayısını artırmaktan ibaret değildir.
Radyo frekanslarının davranışı; bina duvarları, cam bölmeler, metal yüzeyler, elektronik cihazlar ve kullanıcı yoğunluğundan etkilenir.
Wi-Fi 6, IEEE 802.11ax teknolojisine dayanır ve OFDMA gibi mekanizmalarla çok sayıda cihazın bulunduğu ortamlarda kablosuz kaynak kullanımını iyileştirebilir.
Ancak Wi-Fi 6 destekli cihaz kullanılması tek başına kapsama alanı ve yüksek hız garantisi sağlamaz.
Kablosuz ağ planlamasında şu kriterler değerlendirilmelidir:
- Kat planı
- Duvar ve bölme malzemeleri
- Kullanıcı sayısı
- Cihazların bağlantı türleri
- 2.4 GHz ve 5 GHz frekans planlaması
- Kanal genişliği
- Komşu ağlardan kaynaklanan girişim
- Sinyal-gürültü oranı (SNR)
- Roaming gereksinimi
- AP uplink kapasitesi
Kapsama ve kapasite, farklı planlama problemleridir.
Bir bölgede Wi-Fi sinyalinin güçlü olması, yoğun kullanıcı trafiğinde mutlaka yüksek hız sağlanacağı anlamına gelmez.
Bu nedenle profesyonel projelerde mümkünse RF site survey ölçümleri yapılmalıdır.
11. FIREWALL VE AĞ GÜVENLİĞİ
Firewall, ağlar arasındaki veri trafiğini tanımlanan güvenlik politikalarına göre denetleyen sistemdir.
Kurumsal yapılarda firewall aşağıdaki amaçlarla kullanılabilir:
- İnternet erişim kontrolü
- VLAN'lar arası trafik filtreleme
- VPN bağlantıları
- Tehdit önleme
- Uygulama kontrolü
- Loglama ve raporlama
- Yetkisiz erişimin sınırlandırılması
Firewall cihazının seçimi sırasında yalnızca üreticinin belirttiği maksimum throughput değeri incelenmemelidir.
VPN, IPS, TLS inceleme ve diğer güvenlik özellikleri etkinleştirildiğinde işlenebilen gerçek trafik miktarı değişebilir.
Ayrıca firewall kapasitesi belirlenirken eş zamanlı oturum sayısı, yeni bağlantı oluşturma hızı ve kullanıcı yükü de değerlendirilmelidir.
Ağ güvenliğinde en az ayrıcalık ilkesi önemlidir.
Örneğin güvenlik kamera VLAN'ının bütün kullanıcı bilgisayarlarına erişmesi gerekmeyebilir.
Bu durumda yalnızca NVR, yönetim sunucusu ve yetkili bakım sistemleri için gerekli bağlantılara izin verilebilir.
NIST SP 800-207 dokümanında açıklanan Zero Trust yaklaşımı da ağ üzerindeki fiziksel konumun tek başına güven ilişkisi oluşturmaması gerektiğini vurgular.
12. SPANNING TREE VE AĞ DÖNGÜLERİ
Ethernet ağlarında yanlış bağlanmış yedek bağlantılar veya kontrolsüz switch bağlantıları Layer 2 döngülerine neden olabilir.
Bu durumda broadcast trafiği artabilir ve ağ performansı ciddi şekilde bozulabilir.
Spanning Tree Protocol ailesi, uygun yapılandırılmış Layer 2 ağlarda döngüsüz etkin topoloji oluşturmaya yardımcı olur.
IEEE 802.1w kapsamında tanımlanan Rapid Spanning Tree yaklaşımı, belirli topoloji değişikliklerinde klasik STP'ye göre daha hızlı yakınsama sağlayabilir.
Yedek fiziksel bağlantılar kullanılırken yalnızca fazladan kablo takılması yeterli değildir.
Bağlantı toplama (LACP), uygun Spanning Tree ayarları veya Layer 3 yedeklilik yöntemleri tasarıma göre seçilmelidir.
Her switch cihazı veya topoloji aynı yedeklilik mekanizmasını desteklemeyebilir.
13. AĞ KAPASİTESİ NASIL PLANLANIR?
Profesyonel bir ağ tasarımında cihaz sayısı kadar eş zamanlı trafik de önemlidir.
Örneğin bir katta 18 cihaz bulunması, her cihazın sürekli maksimum hızda veri aktardığı anlamına gelmez.
Kullanıcı bilgisayarları, IP kameralar, dosya sunucuları ve kablosuz erişim noktalarının trafik karakteristikleri farklıdır.
ÖRNEK KAMERA TRAFİĞİ
10 adet IP kameranın her birinin ortalama 4 Mbps kayıt akışı oluşturduğunu varsayalım.
Toplam ortalama trafik:
10 × 4 Mbps = 40 Mbps
Yüzde 30 planlama payıyla:
40 × 1,30 = 52 Mbps
Bu örnek yalnızca kamera akışlarının toplam ortalama veri hızını göstermektedir.
Gerçek trafik; çözünürlük, FPS, sıkıştırma yöntemi, hareket yoğunluğu ve kullanılan kayıt mimarisine göre değişir.
VBR (Variable Bit Rate) kullanılan sistemlerde anlık trafik ortalamanın üzerine çıkabilir.
Ayrıca kullanıcıların canlı izleme akışları ve kayıt cihazlarının veri aktarımı toplam ağ yükünü artırabilir.
Bu nedenle bütün ağ kapasitesini yalnızca ortalama kamera bit hızına göre belirlemek doğru değildir.
14. UPLINK KAPASİTESİ VE OVERSUBSCRIPTION
Çok katlı ağlarda kat switch cihazlarının merkezi dağıtım switch cihazına bağlandığı uplink hatlarının kapasitesi kritik önem taşır.
Örneğin 24 adet 1 Gbps erişim portuna sahip bir switch, 1 Gbps uplink üzerinden merkezi ağa bağlanıyorsa bu uplink ortak trafik için dar boğaz oluşturabilir.
Teorik port hızlarının toplamı:
24 × 1 Gbps = 24 Gbps
Uplink kapasitesi:
1 Gbps
Teorik erişim portu hızları toplamının uplink hızına oranı:
24:1
Bu oran bütün portların aynı anda maksimum hız kullandığı teorik bir karşılaştırmadır.
Gerçek ağ performansı, cihazların eş zamanlı kullanımına, yerel trafiğin yönüne ve uygulama gereksinimlerine bağlıdır.
Merkezi sunucu erişiminin yoğun olduğu işletmelerde 10 Gbps uplink değerlendirilmesi uygun olabilir.
Ancak bütün küçük ofis ağları için 10 Gbps uplink zorunlu değildir.
Kapasite kararı mümkünse gerçek trafik ölçümleri ve büyüme öngörüleriyle verilmelidir.
15. UPS VE ENERJİ SÜREKLİLİĞİ
Ağ altyapısının kesintisiz çalışması için enerji sürekliliği ayrıca planlanmalıdır.
UPS (Uninterruptible Power Supply), elektrik kesintilerinde belirli bir süre ekipmanlara yedek enerji sağlayabilen sistemdir.
Örneğin merkezi sistem odasında:
- Ana dağıtım switchi
- Firewall
- Router
- Sunucu
- Kayıt cihazı
UPS üzerinden beslenebilir.
UPS kapasitesi değerlendirilirken iki farklı kavram dikkate alınır:
VA – Görünür güç
W – Gerçek güç
Ayrıca bataryanın kullanılabilir enerji kapasitesi ve cihazın verimliliği çalışma süresini etkiler.
Basitleştirilmiş çalışma süresi yaklaşımı:
Çalışma Süresi (saat) ≈ Kullanılabilir Batarya Enerjisi (Wh) / Ortalama Yük (W)
Örneğin 600 Wh kullanılabilir enerji ve 300 W sabit yük varsayılırsa yaklaşık 2 saatlik teorik çalışma süresi hesaplanır.
Gerçek süre; UPS verimi, batarya yaşlanması, deşarj özellikleri ve ortam koşullarından etkilenir.
Bu nedenle UPS seçiminde üreticinin ilgili yük için verdiği çalışma süresi tabloları esas alınmalıdır.
16. ÖRNEK PROJE: 5 KATLI OFİS BİNASI
Şimdi beş katlı bir ofis binası için örnek ağ altyapısı hesaplaması yapalım.
Bu örnek gerçek bir bina keşfi değil, kapasite planlama yöntemini göstermek amacıyla oluşturulmuş varsayımsal bir projedir.
HER KATTA BULUNAN CİHAZLAR
10 adet bilgisayar
2 adet ağ yazıcısı
2 adet IP telefon
2 adet IP kamera
2 adet Access Point
Toplam:
10 + 2 + 2 + 2 + 2 = 18 bağlantı noktası
5 kat için:
18 × 5 = 90 uç cihaz
Yüzde 25 büyüme payı:
90 × 1,25 = 112,5
Bu örnekte toplamda yaklaşık 113 veya daha fazla erişim portu kapasitesi hedeflenebilir.
Her katta 24 portlu yönetilebilir switch kullanılması değerlendirilebilir.
5 × 24 = 120 erişim portu
Bu durumda başlangıçta toplam 30 portluk boş kapasite bulunur.
Ancak cihazların tümünün aynı port özelliklerine ihtiyaç duymadığı unutulmamalıdır.
IP kameralar, access point cihazları ve IP telefonlar için yeterli PoE portu bulunmalıdır.
Switch uplink bağlantılarının ayrı SFP/SFP+ portları üzerinden yapılabildiği varsayılmıştır. Aksi durumda kullanılan Ethernet uplink portları erişim kapasitesinden düşülmelidir.
ÖRNEK SİSTEM ODASI
1 adet merkezi dağıtım switchi
1 adet firewall/router
1 adet UPS
1 adet fiber patch panel
CAT6 patch paneller
Network kabineti ve kablo düzenleyiciler
Gerekli sunucu ve kayıt sistemleri
KAT BAĞLANTILARI
Her katın switch cihazı merkezi sistem odasına uygun fiber optik uplink üzerinden bağlanabilir.
Katlar arasında yüksek miktarda veri taşınacaksa 10 Gbps bağlantılar değerlendirilebilir.
Ancak merkezi switch üzerindeki fiber uplink port sayısı, optik modül uyumluluğu ve gerçek trafik kapasitesi önceden doğrulanmalıdır.
17. AĞ KABLOLARININ TEST EDİLMESİ
Profesyonel kurulumlarda kablo çekilmesi ve RJ45 sonlandırma yapılması tek başına tamamlanmış bir iş kabul edilmemelidir.
Kabloların belirlenen kategori performansını karşılayıp karşılamadığı test edilmelidir.
Temel test cihazlarıyla:
- Tel sıralaması
- Açık devre
- Kısa devre
- Bazı yanlış bağlantı türleri
- Yaklaşık kablo uzunluğu
kontrol edilebilir.
Ancak bu tür basit kablo test cihazları, kurulumun CAT6 veya CAT6A standardına bütünüyle uygun olduğunu kanıtlamaz.
Sertifikasyon test cihazlarıyla ilgili bağlantı sınıfına göre:
Wiremap
Insertion Loss
NEXT
Return Loss
ACR ve ilgili çapraz konuşma parametreleri
Delay / Delay Skew
gibi değerler ölçülebilir.
Fluke Networks tarafından yayımlanan teknik dokümanlarda da sertifikasyonun yalnızca kablo sürekliliği kontrolünden farklı olduğu açıklanmaktadır.
Profesyonel proje tesliminde test raporlarının saklanması önerilir.
18. AĞ İZLEME VE ARIZA TESPİTİ
Ağ altyapısı kurulduktan sonra sistemin izlenmesi önemlidir.
Yönetilebilir switch cihazlarında aşağıdaki veriler takip edilebilir:
- Port bağlantı durumu
- Port hızları
- Trafik miktarı
- Hata sayaçları
- Paket kayıpları
- PoE güç tüketimi
- Cihaz sıcaklığı
- CPU ve bellek kullanımı
SNMP, Syslog ve uygun ağ izleme yazılımları kullanılarak belirli arızalar erken aşamada tespit edilebilir.
Örneğin sık kopan bir bağlantıda şu kontroller yapılabilir:
1. Kablonun fiziksel durumu
2. Patch panel sonlandırması
3. Switch port hata sayaçları
4. Duplex ve hız anlaşması
5. PoE güç yeterliliği
6. VLAN ve IP adresleme
7. Uplink bağlantısının durumu
Bu yaklaşım rastgele ekipman değiştirmek yerine ölçüme dayalı arıza tespiti yapılmasını sağlar.
19. PROFESYONEL AĞ ALTYAPISI PROJELERİNDE SIK YAPILAN HATALAR
Saha uygulamalarında karşılaşılan başlıca problemler:
- Yönetilemeyen switch cihazlarının kontrolsüz şekilde zincirleme bağlanması
- Yetersiz port sayısıyla sistem tasarlanması
- Fiber uplink yerine kapasitesi yetersiz bağlantılar kurulması
- Kabloların etiketlenmemesi
- Yanlış VLAN yapılandırması
- IP adresi çakışmaları
- Yetkisiz DHCP sunucuları
- Yetersiz PoE güç bütçesi
- Hatalı Wi-Fi kanal planlaması
- Network kabinlerinde yetersiz havalandırma
- UPS kapasitesinin yanlış hesaplanması
- Kurulum sonrasında ölçüm yapılmaması
- Switch yapılandırma yedeklerinin alınmaması
Bu hatalar başlangıçta küçük bağlantı problemleri olarak görülebilir. Ancak kullanıcı sayısı arttıkça ağın kararlılığını ve bakım maliyetlerini ciddi biçimde etkileyebilir.
20. PROFESYONEL AĞ ALTYAPISI TESLİMİNDE NELER BULUNMALI?
Kurumsal bir ağ projesi tamamlandığında mümkün olduğunca aşağıdaki belgeler hazırlanmalıdır:
- Fiziksel ağ topolojisi
- Mantıksal ağ topolojisi
- IP adresleme planı
- VLAN listesi
- Switch port çizelgesi
- Kablo etiketleme listesi
- Kablo test raporları
- Fiber optik ölçüm sonuçları
- Ağ cihazlarının yapılandırma yedekleri
- Kullanılan ekipmanların model bilgileri
- Güncelleme ve bakım planı
- Yetkili erişimlerin güvenli teslim prosedürü
Bu belgeler arıza giderme, kapasite artırımı ve gelecekteki sistem değişiklikleri için önemli bir teknik kaynak oluşturur.
SONUÇ
Ofis ve çok katlı binalarda profesyonel ağ altyapısı tasarımı, yalnızca CAT6 kablo çekilmesi veya switch bağlanması işlemlerinden oluşmaz.
Başarılı bir sistem; doğru fiziksel topoloji, uygun Ethernet ve fiber optik bağlantılar, yeterli switch kapasitesi, planlanmış VLAN yapısı, güvenli firewall politikaları, ölçülmüş kablosuz kapsama alanı ve enerji sürekliliğiyle oluşturulur.
Ağ altyapısının gelecekteki ihtiyaçlara uygun şekilde planlanması, uzun vadede bakım kolaylığı ve yatırım verimliliği sağlayabilir.
HD NETWORK – PROFESYONEL NETWORK ALTYAPI ÇÖZÜMLERİ
HD NETWORK olarak İstanbul genelinde ev, ofis, mağaza, iş merkezi, apartman ve kurumsal işletmeler için network altyapısı ve zayıf akım sistemleri hizmetleri sunuyoruz.
Hizmetlerimiz:
- CAT6 ve CAT6A network kablolama
- Data hattı çekimi
- Network kabinet kurulumu ve düzenleme
- Patch panel sonlandırma
- Yönetilebilir switch ve VLAN yapılandırması
- Router ve firewall kurulumu
- Access Point ve Wi-Fi çözümleri
- PoE switch ve IP kamera altyapısı
- Ağ bağlantı sorunlarının giderilmesi
- Network bakım ve teknik servis
Kadıköy, Ataşehir, Ümraniye ve İstanbul genelinde ihtiyaçlara uygun ağ altyapılarının planlanması ve uygulanması konusunda bizimle iletişime geçebilirsiniz.
HD NETWORK
Teknolojide Güven, Altyapıda Güç.
Telefon / WhatsApp: 0505 590 46 95
Web: https://www.hdnetwork.com.tr
TEKNİK VE BİLİMSEL KAYNAKLAR
1. Cisco – Campus LAN and Wireless LAN Solution Design Guide
https://www.cisco.com/c/en/us/td/docs/solutions/CVD/Campus/cisco-campus-lan-wlan-design-guide.html
2. Fluke Networks – Extending and Testing Cable Runs Beyond 100 Meters
https://www.flukenetworks.com/blog/cabling-chronicles/extending-and-testing-cable-runs-beyond-100-meters
3. Telecommunications Industry Association – ANSI/TIA-606-C Administration Standard
https://standards.tiaonline.org/tia-issues-new-administration-standard-telecommunications-cabling-infrastructure
4. Ethernet Alliance – Gen 2 Power over Ethernet Certification Technical Brief
https://ethernetalliance.org/wp-content/uploads/2020/02/EthernetAlliance_Gen2PoECertProgram_techbrief-FINAL-19DEC19.pdf
5. Cisco – WLAN Site Survey Guidelines
https://www.cisco.com/c/en/us/support/docs/wireless/5500-series-wireless-controllers/116057-site-survey-guidelines-wlan-00.html
6. NIST SP 800-207 – Zero Trust Architecture
https://doi.org/10.6028/NIST.SP.800-207
Bu makale teknik bilgilendirme amacıyla hazırlanmıştır. Belirtilen kapasite hesapları ve ağ topolojileri örnek niteliğindedir. Gerçek projelerde yerinde keşif, cihaz üretici belgeleri, ilgili standartlar ve test ölçümleri esas alınmalıdır.
Kurulum veya arıza için yardıma mı ihtiyacınız var?
İstanbul genelinde network, kamera, görüntülü diafon ve teknik servis çözümleri.
WhatsApp'tan Bilgi Al →
Yorumlar (0)
Henüz yorum yok. İlk yorumu siz bırakabilirsiniz.
Yorumunuzu paylaşın
Üyelik gerekmez. Yorumunuz yönetici onayından sonra yayınlanır.